Kubernetes DashboardからHeadlampへの移行:実践ガイド
2026年のガイドでは、Kubernetes DashboardをHeadlampに置き換える方法について詳しく説明されています。フォームベースのデプロイからYAML主導のワークフローへ、そしてマルチクラスタ管理へとシフトする手順が示されています。

英語の原文から自動翻訳されました。
2026年7月のKubernetes Blogでの投稿により、プラットフォームエンジニアはレガシーなKubernetes DashboardからHeadlampへの詳細な移行パスを受け取りました。このガイドでは、インターフェース切り替えに必要な技術的ステップが概説されており、モダンなクラスタを管理するチームにとって重要なセキュリティ強化とワークフロー調整が強調されています。
何が起きたか
Kubernetesエコシステムは長年にわたり、視覚的なクラスタ管理のために公式のKubernetes Dashboardに依存してきましたが、メンテナンスや機能同等性は多くのプラットフォームチームにとって懸念事項となってきました。2026年7月に公開されたこの出版物は、現在のGitOpsおよびInfrastructure as Code(IaC)プラクティスにより密接に整合するオープンソースの代替品であるHeadlampの導入準備ができている組織向けの決定版マニュアルとして機能します。この移行は単なる外見上のものではなく、ユーザーの認証、アプリケーションのデプロイ、ワークロードのトラブルシューティングを行う根本的な方法の変更に伴うものです。
このガイドは、デスクトップおよびインクラスタの両方のデプロイシナリオに対応しており、異なるチームによってセキュリティ要件や運用モデルが多様であることを認識しています。デスクトップユーザーの場合、既存のkubeconfigファイルを活用してシームレスなアクセスを維持し、新たな資格情報管理のオーバーヘッドを導入しないことに焦点が当てられています。インクラスタインストールの場合、ドキュメントではUIをIDプロバイダーの背後で保護し、ネットワークポリシーによる適切なアクセス制限を保証するための厳格な指針を提供しています。この二重のアプローチにより、各エンジニアリングチーム固有のリスクプロファイルに合わせて移行をカスタマイズできます。
重要なのは、記事がHeadlampはRole-Based Access Control(RBAC)ポリシーを回避するのではなく、これを尊重するように設計されていることを強調している点です。つまり、移行にはクラスタ権限の完全な見直しは不要ですが、以前のDashboard専用に作成されたサービスアカウントおよびバインディングの見直しは必要です。UIをKubernetes APIのもう一つのクライアントとして扱うことで、Headlampは最小権限の原則をデフォルトで適用し、ユーザーがそのアイデンティティで実行が許可されているリソースとアクションのみを表示します。
仕組み
Headlampはkubectlと同様に標準的なkubeconfigファイルを読み取るクライアントとして動作します。デスクトップインストールでは、ユーザーの現在のコンテキストと資格情報を自動的に検出し、個別のトークン生成やログインフローの必要性を排除します。インクラスタセットアップでは、中央集約型認証のためにOpenID Connect(OIDC)をサポートしており、企業が既存のIDプロバイダーと統合することを可能にします。UIはユーザーの権限に応じて動的に適応し、基礎となるRBACルールがそれらのアクションを許可していない場合、編集または削除ボタンを非表示にします。
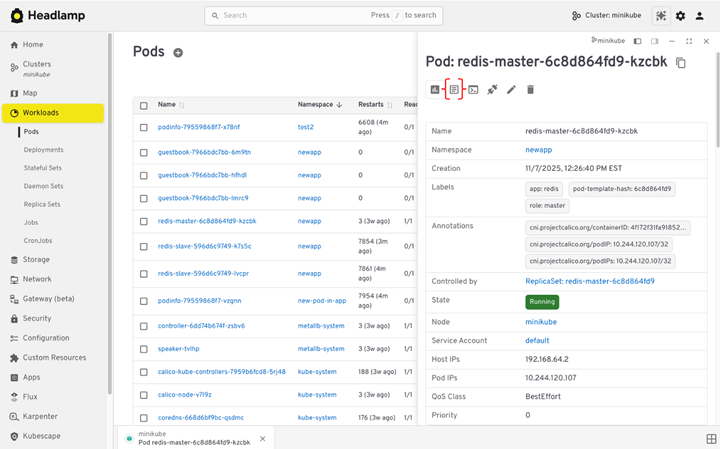
ウィザードスタイルのフォームに大きく依存していた前身とは異なり、HeadlampはYAMLマニフェストを優先します。この設計選択は、バージョン管理を通じて宣言的な設定に移行しつつある業界のトレンドを反映しています。ユーザーはYAMLファイルをインターフェースに直接貼り付けたりアップロードしたりしてリソースを作成し、適用前にKubernetes APIに対してマニフェストを検証します。この方法により、UI経由でデプロイされるものがCI/CDパイプラインを通じて適用されるものと同一であることを保証し、手動操作と自動操作間のドリフトを削減します。
インターフェースにはMap Viewも導入されており、Deployment、ReplicaSet、Pod、Serviceなどのリソース間の関係を可視化します。この機能は、複数のリストビューをナビゲートする代わりに、コンポーネントがどのように接続されているかの全体的なビューを提供することで、トラブルシューティングを支援します。強化された検索およびフィルタリング機能と組み合わせることで、エンジニアは複雑な名前空間における問題を文脈を失うことなく迅速に分離できます。
主要な詳細
- Headlampはkubeconfigファイルから直接クラスタを読み取り、Unixではコロン、Windowsではセミコロンで区切られた環境変数を介して複数の構成をサポートします。
- インクラスタインスタンスの認証はOIDCに依存しており、コールバックURLの適切な構成と、ingressコントローラーによるX-Forwarded-Protoヘッダーの転送が必要です。
- リソース作成はKubernetes Dashboardで見られたフォームベースのウィザードを置き換え、YAMLマニフェスト exclusively(専用)に行われます。
- Map Viewはリソース依存関係のビジュアルグラフを提供し、ワークロード、サービス、ストレージ間の接続を理解するのに役立ちます。
- PodログはUI内でライブストリーミングされ、適切なRBAC権限を持つユーザーはブラウザ内でインタラクティブなターミナルセッションを実行できます。
- メトリクス可視化にはクラスタ内にmetrics-serverがインストールされている必要があります。そうでない場合、UIはデータ欠落を示す通知を表示します。
なぜ重要なのか
ソフトウェア開発者およびプラットフォームエンジニアにとって、この移行はより大きな運用的一貫性への動きを表しています。フォームベースのデプロイという抽象化層を取り除くことで、HeadlampはチームがGitリポジトリで使用される同じYAML定義で作業することを奨励します。これにより、ローカル開発、手動デバッグ、自動化パイプライン間を切り替える際の認知的負荷が軽減されます。また、UIを通じて行われたすべての変更がレビューおよびバージョン管理可能な具体的なマニフェストに基づくため、構成ドリフトのリスクも軽減されます。
セキュリティ態勢は大幅に改善されます。Headlampは広範なクラスタ全体の権限を持つ昇格したサービスアカウントトークンを必要としないためです。代わりに、個々のユーザーのアイデンティティとRBACルールを活用します。つまり、開発者のアクセスがIDプロバイダーで取り消された場合、Headlamp経由でのクラスタとの対話能力は直ちに終了します。複数の環境にわたる機密性の高いワークロードを管理する組織にとって、ゼロトラスト原則とのこの整合性は極めて重要です。
さらに、マルチクラスタサポートはdev、staging、production環境を管理するエンジニアの日常ワークフローを簡素化します。別々のブラウザタブを維持したり、コンテキストを頻繁に再構成したりする代わりに、ユーザーは単一のインターフェース内でクラスタ間を切り替えることができます。この効率性の向上は、スピードとコンテキストスイッチングが解決時間に影響を与える可能性のあるインシデント対応中に特に価値があります。
あなたができること
- kubectl config current-contextを実行して現在のkubeconfig設定を確認し、Headlampをインストールする前にノードとPodを一覧表示できることを確認してください。
- インクラスタデプロイ用のOIDC統合を設定し、IDプロバイダーが /oidc-callback で終わる特定のコールバックURLを許可していることを確認してください。
- --dry-run=clientフラグ付きのkubectl createを使用してYAMLマニフェストを生成し、宣言的なベストプラクティスを維持しながらフォームベース作成の容易さを再現してください。
- Headlampの機能を確認した後、Kubernetes Dashboardアクセス専用に作成されたレガシーなサービスアカウントおよびクラスタロールバインディングを見直し、削除してください。
- クラスタにmetrics-serverをインストールし、Headlampインターフェース内でCPUおよびメモリ使用量の可視化を有効にしてください。
- Map Viewへのアクセスやターミナルセッションの実行に関する手順を含め、HeadlampをプライマリUIとして反映するために内部ドキュメントおよびオンボーディングガイドを更新してください。



