Chuyển đổi từ Kubernetes Dashboard sang Headlamp: Hướng dẫn thực tế
Hướng dẫn năm 2026 chi tiết cách thay thế Kubernetes Dashboard bằng Headlamp, chuyển từ quy trình triển khai dựa trên biểu mẫu sang luồng công việc điều khiển bằng YAML và quản lý đa cụm.

Được dịch tự động từ bản gốc tiếng Anh.
Trong một bài đăng trên Kubernetes Blog vào tháng 7 năm 2026, các kỹ sư nền tảng đã nhận được lộ trình chuyển đổi chi tiết từ Kubernetes Dashboard cũ sang Headlamp. Hướng dẫn này phác thảo các bước kỹ thuật cần thiết để chuyển đổi giao diện, nhấn mạnh vào việc tăng cường bảo mật và điều chỉnh quy trình làm việc cho các nhóm quản lý cụm hiện đại.
Chuyện gì đã xảy ra
Hệ sinh thái Kubernetes từ lâu đã phụ thuộc vào Kubernetes Dashboard chính thức để quản lý cụm trực quan, nhưng việc bảo trì và sự tương đương về tính năng đã trở thành mối lo ngại đối với nhiều nhóm nền tảng. Bài viết xuất bản vào tháng 7 năm 2026 đóng vai trò như một sổ tay xác định cho các tổ chức sẵn sàng áp dụng Headlamp, một giải pháp thay thế mã nguồn mở phù hợp hơn với các thực hành GitOps và cơ sở hạ tầng dưới dạng mã (infrastructure-as-code) hiện tại. Sự chuyển đổi này không chỉ là thay đổi về mặt thẩm mỹ mà còn liên quan đến những thay đổi cơ bản trong cách người dùng xác thực, triển khai ứng dụng và khắc phục sự cố khối lượng công việc.
Hướng dẫn giải quyết cả kịch bản triển khai trên máy tính để bàn và trong cụm, thừa nhận rằng các nhóm khác nhau có yêu cầu bảo mật và mô hình vận hành khác nhau. Đối với người dùng máy tính để bàn, trọng tâm là tận dụng các tệp kubeconfig hiện có để duy trì quyền truy cập liền mạch mà không gây thêm gánh nặng quản lý thông tin xác thực mới. Đối với các cài đặt trong cụm, tài liệu cung cấp các hướng dẫn nghiêm ngặt về việc bảo vệ UI phía sau các nhà cung cấp danh tính và đảm bảo rằng các chính sách mạng hạn chế quyền truy cập một cách thích hợp. Cách tiếp cận kép này đảm bảo rằng quá trình chuyển đổi có thể được điều chỉnh theo hồ sơ rủi ro cụ thể của từng nhóm kỹ thuật.
Quan trọng nhất, bài viết nhấn mạnh rằng Headlamp được thiết kế để tôn trọng các chính sách Kiểm soát truy cập dựa trên vai trò (RBAC) hiện có thay vì bỏ qua chúng. Điều này có nghĩa là quá trình chuyển đổi không yêu cầu phải sửa đổi toàn bộ quyền hạn của cụm, nhưng đòi hỏi phải xem xét lại các tài khoản dịch vụ và liên kết (bindings) trước đây được tạo riêng cho Dashboard cũ. Bằng cách coi UI chỉ là một client khác của API Kubernetes, Headlamp mặc định tuân thủ nguyên tắc đặc quyền tối thiểu, chỉ hiển thị cho người dùng các tài nguyên và hành động mà danh tính của họ được ủy quyền thực hiện.
Cơ chế hoạt động
Headlamp hoạt động như một client đọc các tệp kubeconfig tiêu chuẩn, tương tự như cách kubectl hoạt động. Trên các cài đặt máy tính để bàn, nó tự động phát hiện ngữ cảnh và thông tin xác thực hiện tại của người dùng, loại bỏ nhu cầu tạo token riêng hoặc các luồng đăng nhập. Đối với các thiết lập trong cụm, nó hỗ trợ OpenID Connect (OIDC) để xác thực tập trung, cho phép các doanh nghiệp tích hợp với các nhà cung cấp danh tính hiện có của họ. UI thích ứng động với quyền hạn của người dùng, ẩn các nút chỉnh sửa hoặc xóa nếu các quy tắc RBAC cơ bản không cho phép những hành động đó.
Khác với phiên bản tiền nhiệm vốn phụ thuộc nhiều vào các biểu mẫu kiểu wizard để tạo tài nguyên, Headlamp ưu tiên các manifest YAML. Lựa chọn thiết kế này phản ánh xu hướng của ngành hướng tới cấu hình khai báo được quản lý qua kiểm soát phiên bản. Người dùng tạo tài nguyên bằng cách dán hoặc tải lên các tệp YAML trực tiếp vào giao diện, nơi sẽ xác thực manifest với API Kubernetes trước khi áp dụng. Phương pháp này đảm bảo rằng những gì được triển khai qua UI giống hệt với những gì sẽ được áp dụng thông qua pipeline CI/CD, giảm thiểu sự lệch pha giữa các thao tác thủ công và tự động.
Giao diện cũng giới thiệu Map View (Bản đồ), trực quan hóa các mối quan hệ giữa các tài nguyên như Deployments, ReplicaSets, Pods và Services. Tính năng này hỗ trợ khắc phục sự cố bằng cách cung cấp cái nhìn tổng thể về cách các thành phần kết nối, thay vì buộc người dùng phải điều hướng qua nhiều chế độ xem danh sách. Kết hợp với khả năng tìm kiếm và lọc nâng cao, điều này cho phép các kỹ sư nhanh chóng cô lập các vấn đề trong các namespace phức tạp mà không mất đi bối cảnh.
Chi tiết chính
- Headlamp đọc cụm trực tiếp từ các tệp kubeconfig, hỗ trợ nhiều cấu hình thông qua biến môi trường được phân tách bằng dấu hai chấm trên Unix hoặc dấu chấm phẩy trên Windows.
- Xác thực cho các instance trong cụm dựa trên OIDC, yêu cầu cấu hình đúng các URL callback và chuyển tiếp các header X-Forwarded-Proto bởi các ingress controller.
- Việc tạo tài nguyên được thực hiện độc quyền thông qua các manifest YAML, thay thế các wizard biểu mẫu được tìm thấy trong Kubernetes Dashboard.
- Map View cung cấp một đồ họa trực quan về các phụ thuộc tài nguyên, giúp người dùng hiểu rõ các kết nối giữa khối lượng công việc, dịch vụ và lưu trữ.
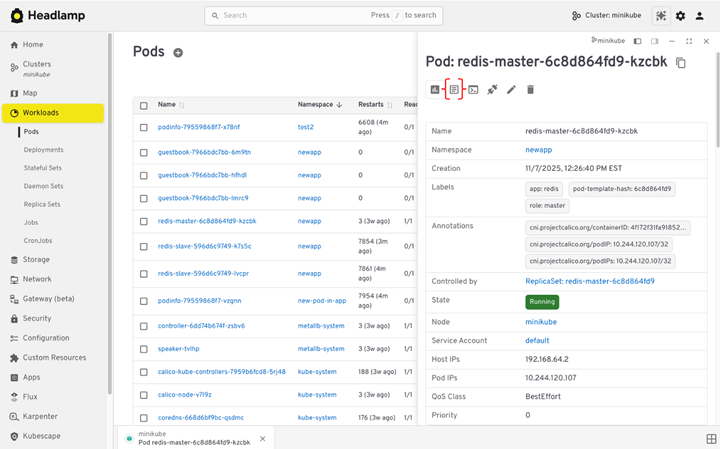
- Nhật ký Pod được truyền trực tiếp trong UI, và người dùng có quyền RBAC phù hợp có thể thực hiện các phiên terminal tương tác trực tiếp trong trình duyệt.
- Trực quan hóa số liệu đo lường (metrics) yêu cầu metrics-server phải được cài đặt trong cụm; nếu không, UI sẽ hiển thị thông báo cho biết thiếu dữ liệu.
Tại sao điều này quan trọng
Đối với các nhà phát triển phần mềm và kỹ sư nền tảng, cuộc di cư này đánh dấu bước tiến tới sự nhất quán vận hành lớn hơn. Bằng cách loại bỏ lớp trừu tượng của các triển khai dựa trên biểu mẫu, Headlamp khuyến khích các nhóm làm việc với cùng các định nghĩa YAML được sử dụng trong kho lưu trữ Git của họ. Điều này giảm tải nhận thức khi chuyển đổi giữa phát triển cục bộ, gỡ lỗi thủ công và các pipeline tự động. Nó cũng giảm thiểu rủi ro lệch pha cấu hình, vì mọi thay đổi được thực hiện qua UI đều dựa trên một manifest cụ thể có thể được xem xét và quản lý phiên bản.
Tư thế bảo mật cải thiện đáng kể vì Headlamp không yêu cầu các token tài khoản dịch vụ đặc quyền cao với quyền hạn rộng khắp cụm. Thay vào đó, nó tận dụng danh tính cá nhân của người dùng và các quy tắc RBAC. Điều này có nghĩa là nếu quyền truy cập của một nhà phát triển bị thu hồi trong nhà cung cấp danh tính, khả năng tương tác của họ với cụm thông qua Headlamp sẽ bị chấm dứt ngay lập tức. Sự liên kết với các nguyên tắc zero-trust này rất quan trọng đối với các tổ chức quản lý các khối lượng công việc nhạy cảm trên nhiều môi trường.
Ngoài ra, hỗ trợ đa cụm đơn giản hóa quy trình làm việc hàng ngày cho các kỹ sư quản lý môi trường dev, staging và production. Thay vì duy trì các tab trình duyệt riêng biệt hoặc liên tục cấu hình lại ngữ cảnh, người dùng có thể chuyển đổi giữa các cụm trong một giao diện duy nhất. Lợi ích hiệu quả này đặc biệt có giá trị trong quá trình phản ứng sự cố, nơi tốc độ và việc chuyển đổi bối cảnh có thể ảnh hưởng đến thời gian giải quyết.
Bạn có thể làm gì
- Xác minh thiết lập kubeconfig hiện tại của bạn bằng cách chạy
kubectl config viewvà kiểm tra các ngữ cảnh. - Cấu hình OIDC cho các instance trong cụm, đảm bảo URL callback chính xác và ingress controller chuyển tiếp đúng header.
- Bắt đầu tạo và quản lý tài nguyên bằng YAML manifests thay vì sử dụng các biểu mẫu wizard cũ.
- Sử dụng Map View để hiểu rõ hơn về các phụ thuộc tài nguyên và chẩn đoán sự cố nhanh hơn.
- Đảm bảo metrics-server được cài đặt để kích hoạt tính năng trực quan hóa số liệu đo lường trong UI.
- Xem xét lại các tài khoản dịch vụ và RBAC bindings cũ dành cho Kubernetes Dashboard và cập nhật chúng cho phù hợp với Headlamp.



