Kubernetes DashboardからHeadlampへの移行:実践ガイド
2026年のガイドでは、Kubernetes DashboardをHeadlampに置き換える方法について詳しく説明されています。フォームベースのデプロイからYAML主導のワークフローへ、そしてマルチクラスタ管理へとシフトする手順が示されています。
AI、開発者向けツール、インフラのデイリーカバー。各記事では、何が起こり、なぜ重要なのかを解説し、元の出典へのリンクを提供します。
2026年のガイドでは、Kubernetes DashboardをHeadlampに置き換える方法について詳しく説明されています。フォームベースのデプロイからYAML主導のワークフローへ、そしてマルチクラスタ管理へとシフトする手順が示されています。
swappinessやウォーターマークなどのカーネルパラメータを深く掘り下げ、OOMキルを引き起こすことなくKubernetes v1.34でスワップを安全に有効化する方法を探ります。
Kubernetes v1.33では、ノード上に既に存在するプライベートコンテナイメージを不正なPodが再利用することを防ぐ新しい検証メカニズムが導入されました。
Kubernetes v1.33ではLinuxユーザー名前空間がデフォルトで有効になり、Podは内部ではrootとして実行しつつ、ホスト上では非特権状態のまま運用できるようになりました。
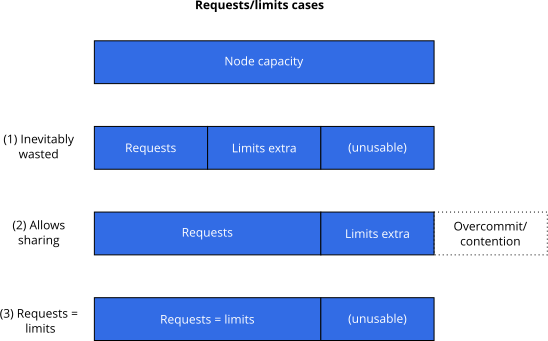
2023年の分析によると、KubernetesでCPUおよびメモリ制限を設定することは、クラスタの生効率を低下させる可能性があるものの、パフォーマンスの予測可能性を向上させると主張されています。
2023年のKubernetes Blogの記事では、すべてのマイクロサービスが脆弱性を持つと主張しています。クライアントおよびサービスのパターンを監視することで、エクスプロイトを検出しブロックするための「セキュリティ行動分析」を提案しています。
Kubernetes v1.25では、非推奨となっていたPodSecurityPolicyアドミッションコントローラーが削除されました。この記事では、その歴史や欠点、そしてよりシンプルな代替機能であるPod Security Admissionについて解説します。
Boxのエンジニアは、ランタイム時のコンテナ変更を検出し、Podの退避ポリシーを強制するために、カスタムのアドミッションコントローラーとkubectlプラグインを開発しました。
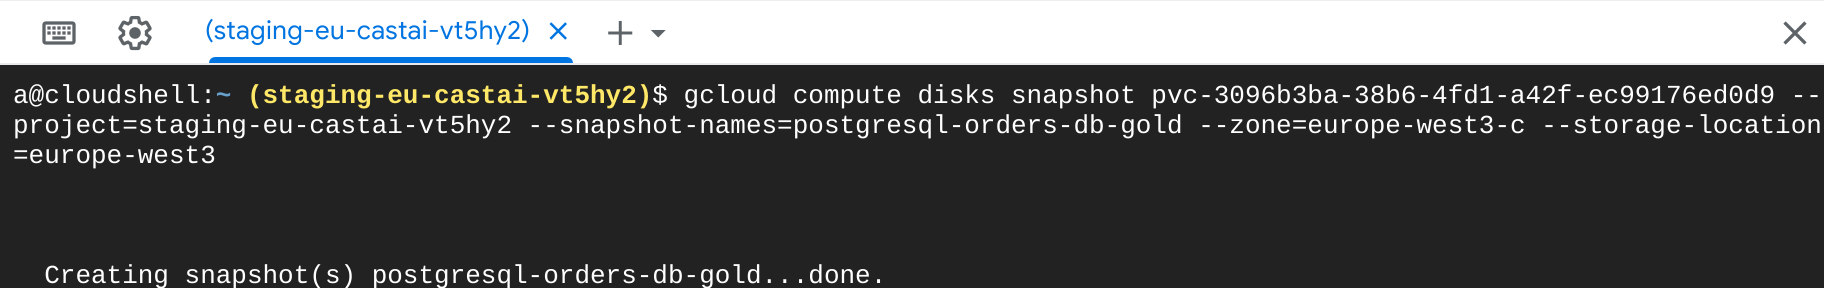
2021年のガイドでは、クラウドプロバイダーのスナップショットをゴールデンイメージとしてインポートし、名前空間の制限を回避して高速かつ隔離された開発環境を作成する方法が解説されています。
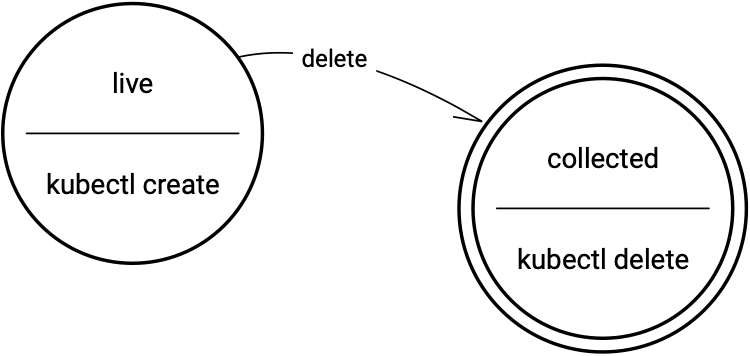
2021 年のガイドでは、Finalizer がリソースの削除をブロックする方法と、Owner Reference が Kubernetes クラスターでのカスケード削除を管理する方法について解説しています。