$19
Cron Monitor
スケジュールされたジョブが停止したタイミングを検知します。
ライブデモWebhookを自社サーバーでキャプチャ、検査、安全に再送します。
Webhookの開発とデバッグのためのセルフホスト型リクエストキャプチャツール。ヘッダーの秘匿化とSSRF対策済みの再送機能を備えています。
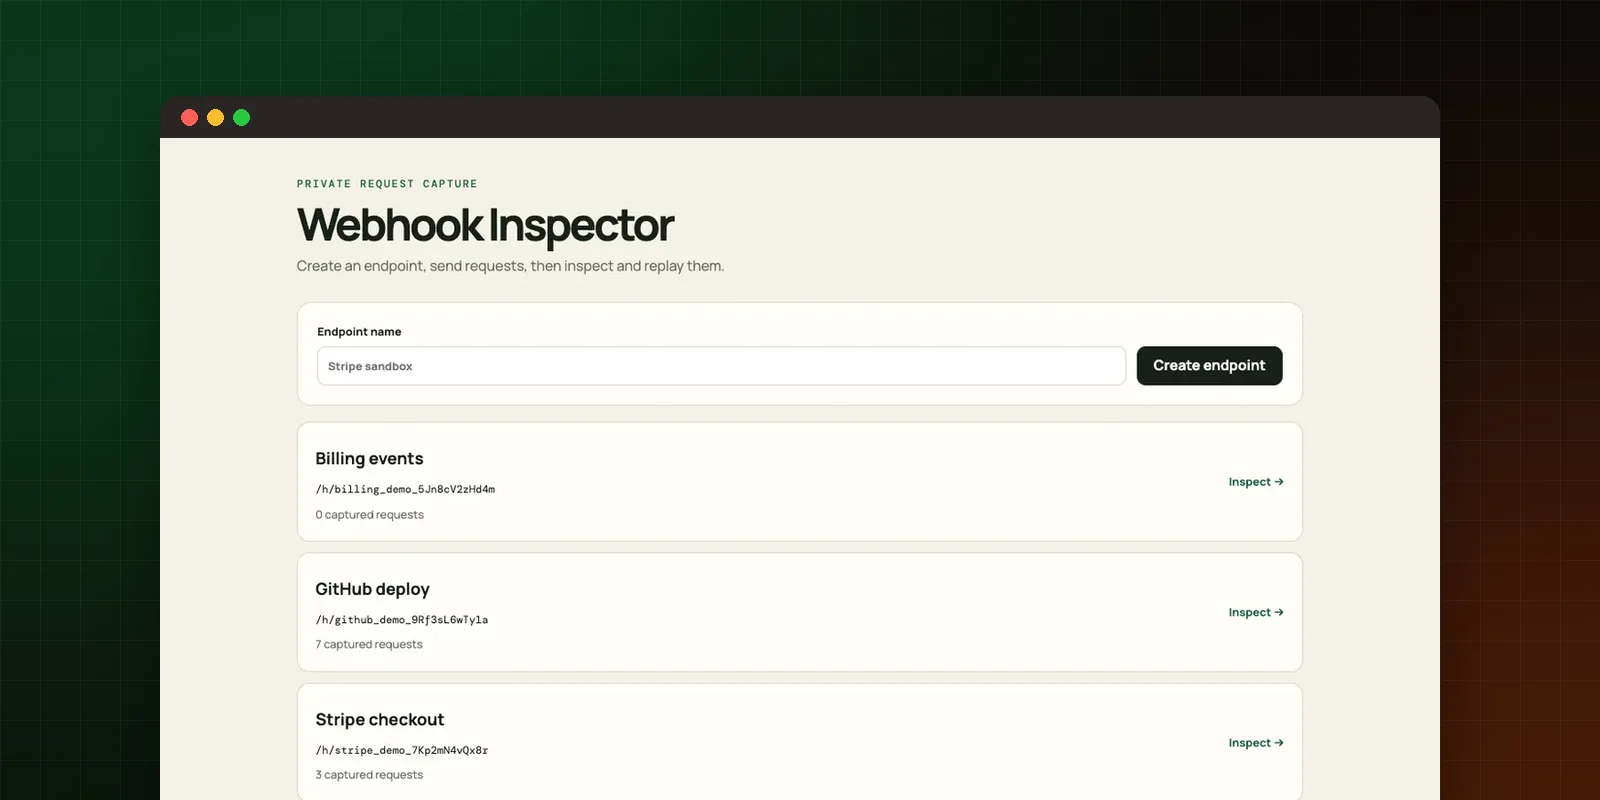
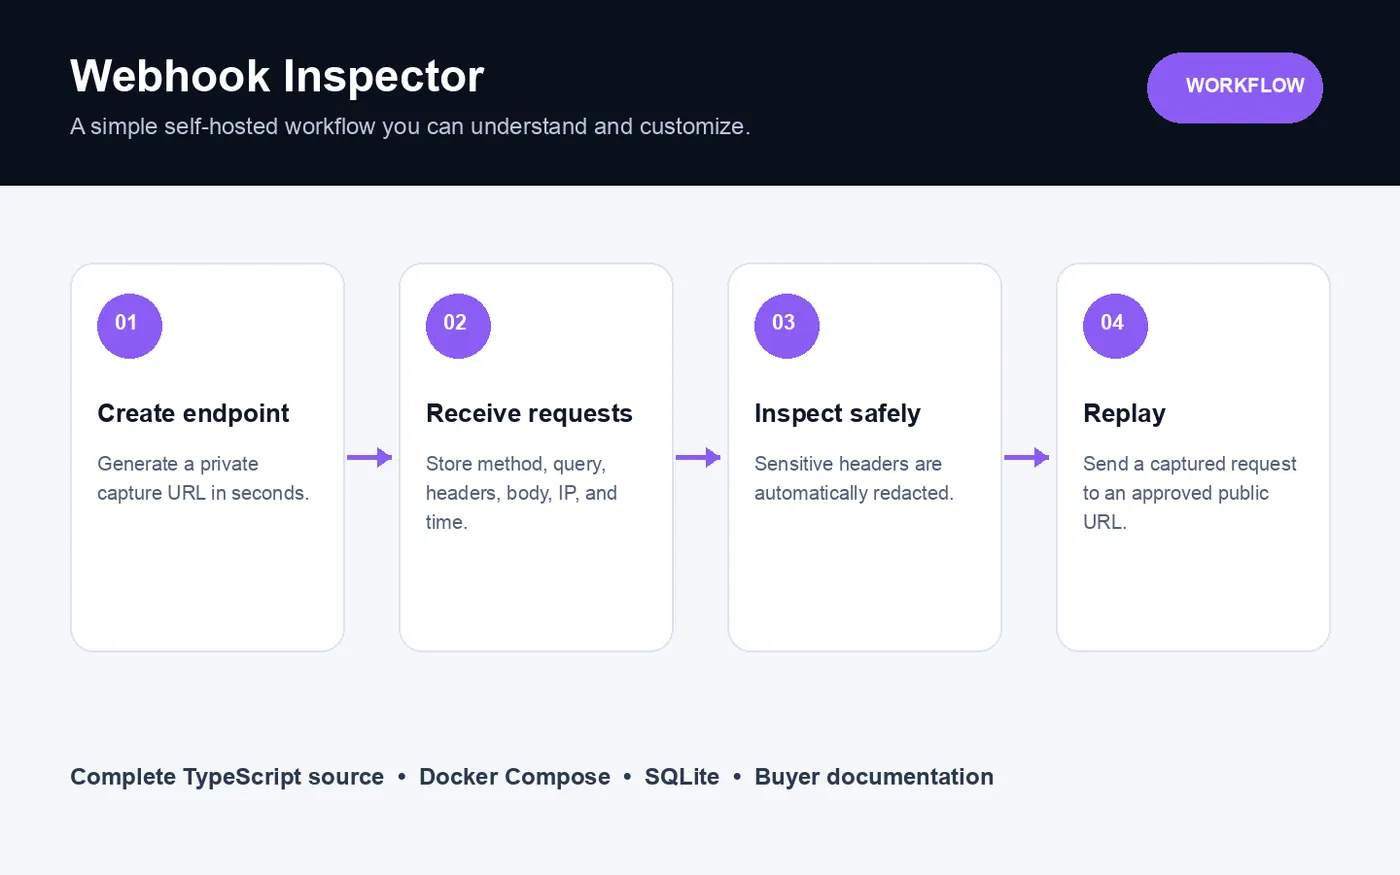
各インテグレーション用に固有のURLを作成し、任意のプロバイダーからそのURLを指定できます。
HTTPメソッド、パス、クエリパラメータ、ヘッダー、ボディ、送信元IPアドレス、タイムスタンプを確認できます。
Authorization、Cookie、APIキーなどのヘッダーは自動的に秘匿化处理されます。
キャプチャしたリクエストを公開URLへ再送できます。内部アドレスへのアクセスを防ぐSSRF保護機能付きです。
インテグレーションの問題は、2つのシステムの間に発生します。Webhook Inspectorは、各インテグレーションにプライベートエンドポイントを提供し、プロバイダーから送信された内容を正確に確認したり、配信を比較したり、ハンドラーを修正しながらリクエストを再送したりすることを可能にします。
完全なTypeScriptソースコード(Express、EJSビュー、SQLite)、Docker Composeファイル、保護された管理ダッシュボード、環境設定例、セットアップドキュメント。
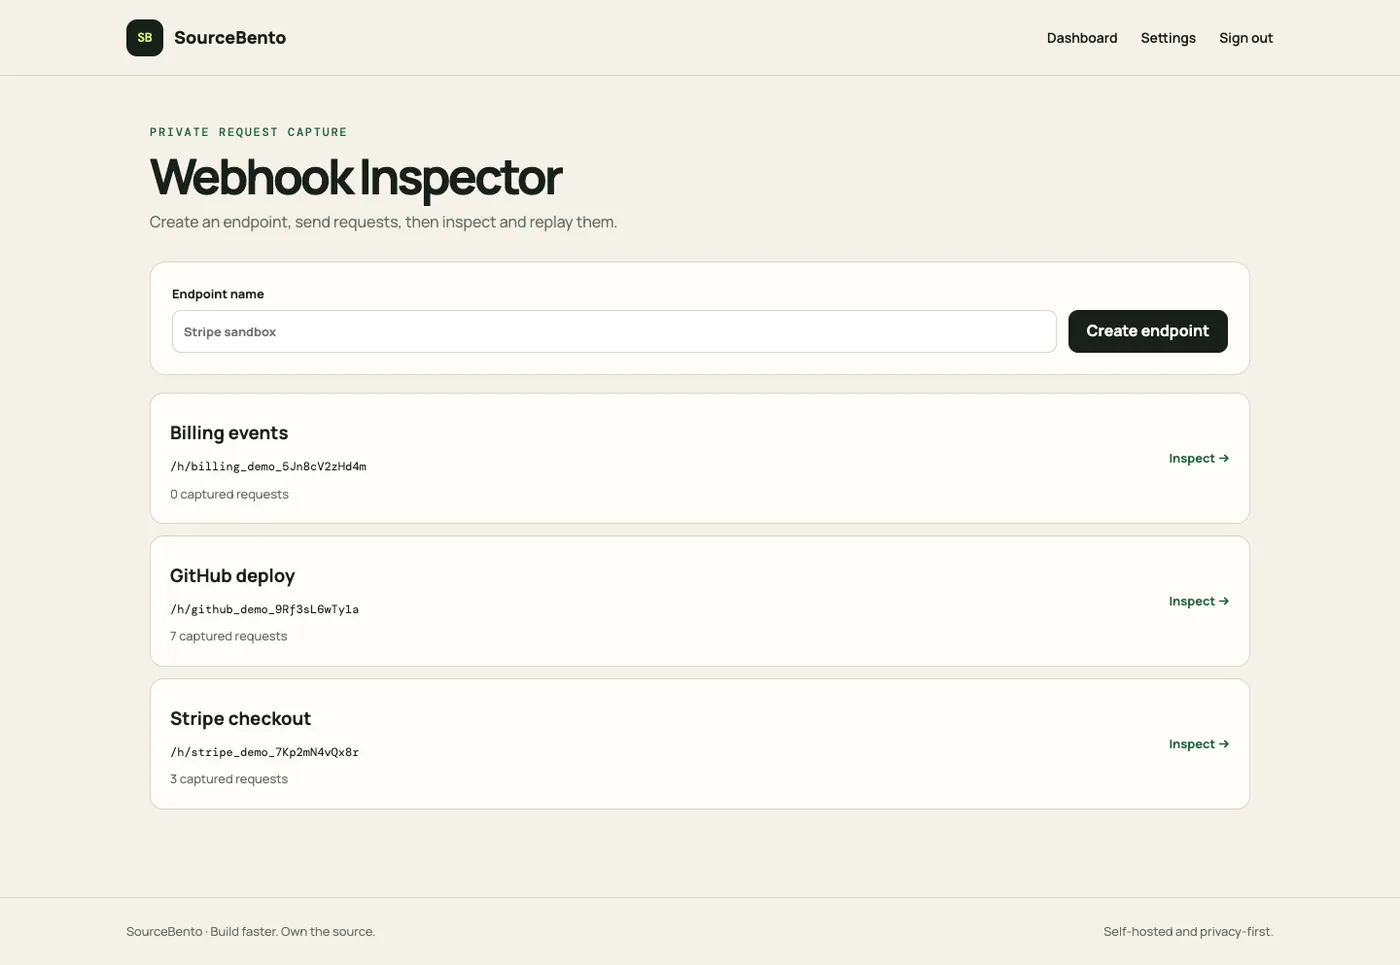
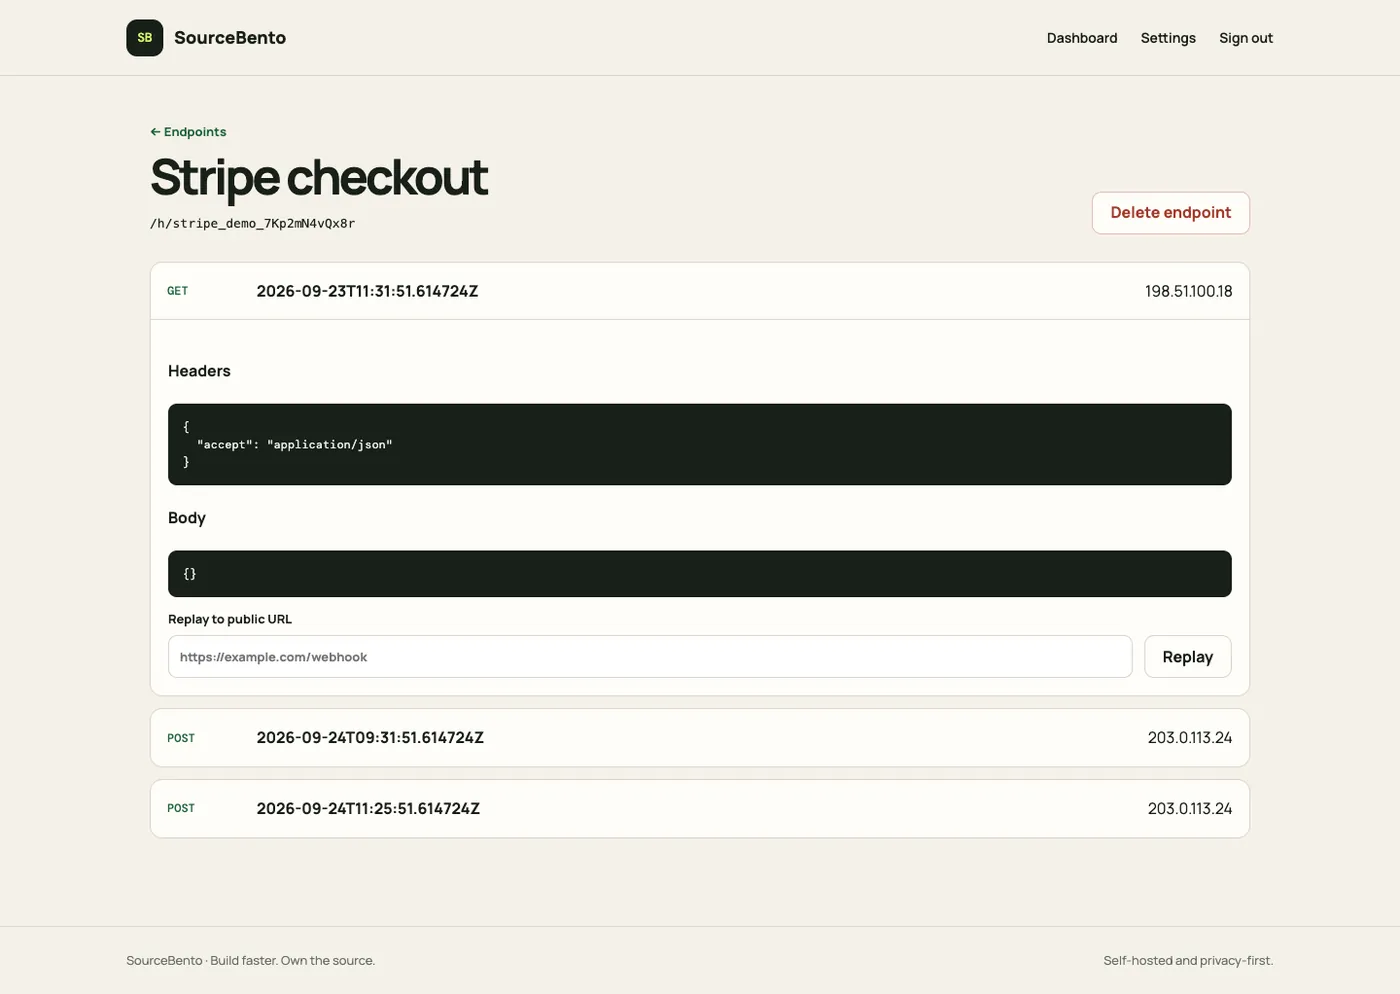
サンプルデータのみを使用しています。ここでの操作は他者に影響しません。
その他ご不明な点は hello@bytechap.com までメールでお問い合わせください。
Webhookのペイロードには顧客データや署名が含まれることが多くあります。セルフホスト型のインスペクターを使用すれば、データを自社のインフラ上に留め、保持期間を自分で管理できます。
いいえ。再送は公開URLに限定されており、プライベートアドレスやループバックアドレスへのアクセスはブロックされます。
Docker Compose、またはNode.js 20以上が必要です。データはSQLiteに保存されます。
スケジュールされたジョブが停止したタイミングを検知します。
ライブデモパスワード、有効期限、ダウンロード回数制限付きの暗号化ファイル共有。
ライブデモ乱雑なスプレッドシートを、クリーンで検証済みのデータに変換します。
ライブデモ訪問者よりも先に、期限切れの証明書とドメインを検知しましょう。
ライブデモ