Migration von Kubernetes Dashboard zu Headlamp: ein praktischer Leitfaden
Ein Leitfaden aus dem Jahr 2026 zeigt, wie Sie Kubernetes Dashboard durch Headlamp ersetzen und dabei von formularbasierten Bereitstellungen zu YAML-gesteuerten Workflows sowie zum Multi-Cluster-Management wechseln.

Automatisch aus dem englischen Original übersetzt.
In einem Beitrag im Kubernetes Blog vom Juli 2026 erhielten Plattform-Ingenieure einen detaillierten Migrationspfad vom Legacy-Kubernetes-Dashboard zu Headlamp. Der Leitfaden skizziert die technischen Schritte für den Wechsel der Benutzeroberfläche und legt besonderen Wert auf die Härtung der Sicherheit sowie die Anpassung der Workflows für Teams, die moderne Cluster verwalten.
Was ist passiert?
Das Kubernetes-Ökosystem stützte sich lange Zeit auf das offizielle Kubernetes Dashboard zur visuellen Cluster-Verwaltung, doch Wartungsaufwand und Funktionsparität sind für viele Plattform-Teams zu Sorgenkindern geworden. Die Veröffentlichung im Juli 2026 dient als maßgebliches Handbuch für Organisationen, die bereit sind, Headlamp zu adoptieren – eine Open-Source-Alternative, die besser mit aktuellen GitOps- und Infrastructure-as-Code-Praktiken übereinstimmt. Dieser Übergang ist keine bloße kosmetische Änderung, sondern umfasst grundlegende Verschiebungen darin, wie Benutzer sich authentifizieren, Anwendungen bereitstellen und Workloads troubleshooten.
Der Leitfaden behandelt sowohl Desktop- als auch In-Cluster-Bereitstellungsszenarien und berücksichtigt, dass verschiedene Teams unterschiedliche Sicherheitsanforderungen und Betriebsmodelle haben. Für Desktop-Nutzer liegt der Fokus darauf, vorhandene kubeconfig-Dateien zu nutzen, um nahtlosen Zugriff ohne neuen Aufwand für das Credential-Management zu gewährleisten. Für In-Cluster-Installationen bietet die Dokumentation strenge Richtlinien zur Absicherung der UI hinter Identitätsanbietern und stellt sicher, dass Netzwerkrichtlinien den Zugriff angemessen einschränken. Dieser doppelte Ansatz gewährleistet, dass die Migration an das spezifische Risikoprofil jedes Engineering-Teams angepasst werden kann.
Entscheidend ist, dass der Artikel hervorhebt, dass Headlamp so konzipiert ist, dass es bestehende Role-Based Access Control (RBAC)-Richtlinien respektiert, anstatt sie zu umgehen. Das bedeutet, dass die Migration keine vollständige Überarbeitung der Cluster-Berechtigungen erfordert, wohl aber eine Überprüfung der Service Accounts und Bindings, die zuvor speziell für das alte Dashboard erstellt wurden. Indem Headlamp die UI als einen weiteren Client der Kubernetes-API behandelt, setzt es das Prinzip des geringsten Privilegs standardmäßig durch und zeigt Benutzern nur die Ressourcen und Aktionen an, zu denen ihre Identitäten berechtigt sind.
Wie es funktioniert
Headlamp arbeitet als Client, der standardmäßige kubeconfig-Dateien liest, ähnlich wie kubectl funktioniert. Bei Desktop-Installationen erkennt es automatisch den aktuellen Kontext und die Anmeldedaten des Benutzers, wodurch separate Token-Generierung oder Login-Flows entfallen. Für In-Cluster-Setups unterstützt es OpenID Connect (OIDC) zur zentralisierten Authentifizierung, sodass Unternehmen in ihre bestehenden Identitätsanbieter integrieren können. Die UI passt sich dynamisch an die Berechtigungen des Benutzers an und blendet Schaltflächen zum Bearbeiten oder Löschen aus, wenn die zugrunde liegenden RBAC-Regeln diese Aktionen nicht erlauben.
Im Gegensatz zu seinem Vorgänger, der stark auf Wizard-artige Formulare zur Erstellung von Ressourcen setzte, priorisiert Headlamp YAML-Manifeste. Diese Designentscheidung spiegelt den Branchentrend hin zu deklarativem Konfigurationsmanagement über Versionskontrolle wider. Benutzer erstellen Ressourcen, indem sie YAML-Dateien direkt in die Oberfläche einfügen oder hochladen, welche das Manifest gegen die Kubernetes-API validiert, bevor sie angewendet wird. Diese Methode stellt sicher, dass das, was über die UI bereitgestellt wird, identisch mit dem ist, was über eine CI/CD-Pipeline angewendet würde, und reduziert so Drift zwischen manuellen und automatisierten Operationen.
Die Oberfläche führt zudem eine Map View ein, die Beziehungen zwischen Ressourcen wie Deployments, ReplicaSets, Pods und Services visualisiert. Diese Funktion unterstützt beim Troubleshooting, indem sie einen ganzheitlichen Blick darauf bietet, wie Komponenten verbunden sind, anstatt Benutzer zu zwingen, durch mehrere Listenansichten zu navigieren. Kombiniert mit erweiterten Such- und Filterfunktionen ermöglicht dies Ingenieuren, Probleme in komplexen Namespaces schnell zu isolieren, ohne den Kontext zu verlieren.
Wichtige Details
- Headlamp liest Cluster direkt aus kubeconfig-Dateien und unterstützt mehrere Konfigurationen über Umgebungsvariablen, die unter Unix durch Doppelpunkte und unter Windows durch Semikolons getrennt sind.
- Die Authentifizierung für In-Cluster-Instanzen basiert auf OIDC und erfordert die korrekte Konfiguration von Callback-URLs sowie die Weiterleitung von X-Forwarded-Proto-Headern durch Ingress-Controller.
- Die Ressourcenerstellung erfolgt ausschließlich über YAML-Manifeste und ersetzt die formularbasierten Wizards im Kubernetes Dashboard.
- Die Map View bietet einen visuellen Graphen der Ressourcenabhängigkeiten und hilft Benutzern, Verbindungen zwischen Workloads, Services und Storage zu verstehen.
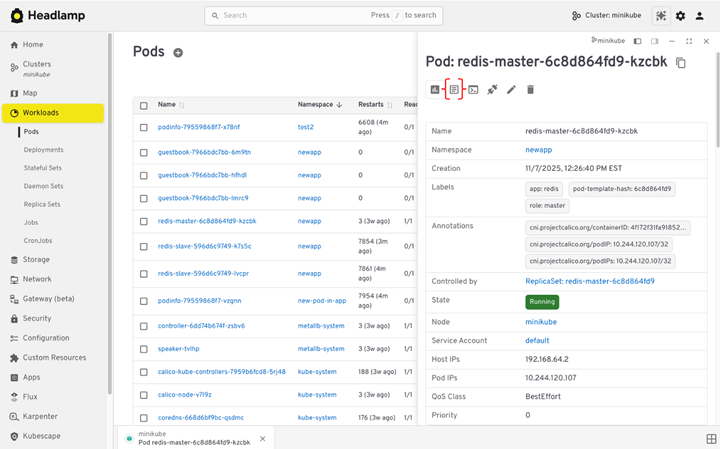
- Pod-Logs werden live in der UI gestreamt, und Benutzer mit entsprechenden RBAC-Berechtigungen können interaktive Terminal-Sitzungen direkt im Browser ausführen.
- Die Metrik-Visualisierung erfordert die Installation des metrics-server im Cluster; andernfalls zeigt die UI einen Hinweis auf fehlende Daten an.
Warum das wichtig ist
Für Softwareentwickler und Plattform-Ingenieure stellt diese Migration einen Schritt hin zu größerer operativer Konsistenz dar. Durch die Entfernung der Abstraktionsebene formulbasierter Bereitstellungen ermutigt Headlamp Teams, mit denselben YAML-Definitionen zu arbeiten, die in ihren Git-Repositories verwendet werden. Dies reduziert die kognitive Last beim Wechsel zwischen lokaler Entwicklung, manuellem Debugging und automatisierten Pipelines. Es mindert auch das Risiko von Konfigurationsdrift, da jede über die UI vorgenommene Änderung auf einem konkreten Manifest basiert, das überprüft und versioniert werden kann.
Die Sicherheitslage verbessert sich erheblich, da Headlamp keine erhöhten Service Account Tokens mit weitreichenden Cluster-Berechtigungen benötigt. Stattdessen nutzt es die individuelle Benutzeridentität und RBAC-Regeln. Das bedeutet, dass, wenn der Zugriff eines Entwicklers im Identitätsanbieter widerrufen wird, seine Fähigkeit, über Headlamp mit dem Cluster zu interagieren, sofort beendet wird. Diese Ausrichtung auf Zero-Trust-Prinzipien ist kritisch für Organisationen, die sensible Workloads über mehrere Umgebungen hinweg verwalten.
Zusätzlich vereinfacht die Multi-Cluster-Unterstützung den täglichen Workflow für Ingenieure, die Dev-, Staging- und Produktionsumgebungen verwalten. Anstatt separate Browsertabs zu pflegen oder Kontexte ständig neu zu konfigurieren, können Benutzer innerhalb einer einzigen Oberfläche zwischen Clustern wechseln. Dieser Effizienzgewinn ist besonders wertvoll während der Incident Response, wo Geschwindigkeit und Kontextwechsel die Lösungszeiten beeinflussen können.
Was Sie tun können
- Überprüfen Sie Ihr aktuelles kubeconfig-Setup, indem Sie
kubectl configausführen. - Stellen Sie sicher, dass Ihre OIDC-Konfiguration korrekt ist, insbesondere hinsichtlich der Callback-URLs und Header-Weiterleitungen.
- Beginnen Sie damit, Ressourcen über YAML-Manifeste statt über Formulare zu erstellen, um die neue Arbeitsweise zu üben.
- Nutzen Sie die Map View, um Abhängigkeiten in Ihren komplexeren Namespaces zu analysieren.
- Installieren Sie den metrics-server, falls noch nicht geschehen, um volle Visualisierungsfunktionen zu aktivieren.
- Führen Sie eine Überprüfung Ihrer Service Accounts und RBAC-Bindings durch, um sicherzustellen, dass sie mit den Anforderungen von Headlamp kompatibel sind.



