Migración de Kubernetes Dashboard a Headlamp: una guía práctica
Una guía de 2026 detalla cómo reemplazar Kubernetes Dashboard por Headlamp, pasando de despliegues basados en formularios a flujos de trabajo impulsados por YAML y gestión multi-clúster.

Traducido automáticamente del original en inglés.
En una publicación del blog de Kubernetes en julio de 2026, los ingenieros de plataforma recibieron una ruta de migración detallada desde el legado Kubernetes Dashboard hacia Headlamp. La guía describe los pasos técnicos necesarios para cambiar de interfaz, haciendo hincapié en el endurecimiento de la seguridad y los ajustes de flujo de trabajo para equipos que gestionan clústeres modernos.
Qué ha ocurrido
El ecosistema de Kubernetes ha dependido durante mucho tiempo del oficial Kubernetes Dashboard para la gestión visual de clústeres, pero el mantenimiento y la paridad de funciones se han convertido en preocupaciones para muchos equipos de plataforma. La publicación de julio de 2026 sirve como manual definitivo para organizaciones listas para adoptar Headlamp, una alternativa de código abierto que se alinea más estrechamente con las prácticas actuales de GitOps e infraestructura como código. Esta transición no es simplemente un cambio cosmético, sino que implica cambios fundamentales en cómo los usuarios se autentican, despliegan aplicaciones y solucionan problemas de cargas de trabajo.
La guía aborda tanto escenarios de escritorio como de instalación dentro del clúster, reconociendo que diferentes equipos tienen requisitos de seguridad y modelos operativos variados. Para los usuarios de escritorio, el enfoque está en aprovechar los archivos kubeconfig existentes para mantener un acceso fluido sin introducir nueva sobrecarga de gestión de credenciales. Para las instalaciones dentro del clúster, la documentación ofrece pautas estrictas sobre cómo asegurar la UI detrás de proveedores de identidad y garantizar que las políticas de red restrinjan el acceso adecuadamente. Este enfoque dual asegura que la migración pueda adaptarse al perfil de riesgo específico de cada equipo de ingeniería.
Crucialmente, el artículo destaca que Headlamp está diseñado para respetar las políticas existentes de Control de Acceso Basado en Roles (RBAC) en lugar de saltárselas. Esto significa que la migración no requiere una revisión completa de los permisos del clúster, pero sí exige una revisión de las cuentas de servicio y los enlaces que fueron creados específicamente para el antiguo Dashboard. Al tratar la UI como otro cliente más de la API de Kubernetes, Headlamp aplica el principio de mínimo privilegio por defecto, mostrando a los usuarios solo los recursos y acciones que sus identidades están autorizadas a realizar.
Cómo funciona
Headlamp opera como un cliente que lee archivos kubeconfig estándar, similar a cómo funciona kubectl. En instalaciones de escritorio, detecta automáticamente el contexto y las credenciales actuales del usuario, eliminando la necesidad de generar tokens separados o flujos de inicio de sesión. Para configuraciones dentro del clúster, soporta OpenID Connect (OIDC) para la autenticación centralizada, permitiendo a las empresas integrarse con sus proveedores de identidad existentes. La UI se adapta dinámicamente a los permisos del usuario, ocultando botones de edición o eliminación si las reglas RBAC subyacentes no permiten esas acciones.
A diferencia de su predecesor, que dependía fuertemente de formularios tipo asistente para crear recursos, Headlamp prioriza los manifiestos YAML. Esta decisión de diseño refleja el cambio de la industria hacia la configuración declarativa gestionada mediante control de versiones. Los usuarios crean recursos pegando o subiendo archivos YAML directamente en la interfaz, que valida el manifiesto contra la API de Kubernetes antes de aplicarlo. Este método garantiza que lo desplegado vía UI sea idéntico a lo aplicado a través de un pipeline CI/CD, reduciendo la deriva entre operaciones manuales y automatizadas.
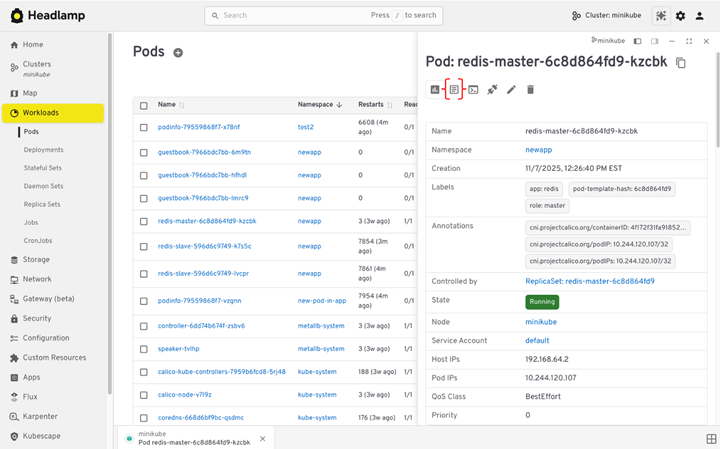
La interfaz también introduce una Vista de Mapa, que visualiza las relaciones entre recursos como Deployments, ReplicaSets, Pods y Services. Esta característica ayuda en la resolución de problemas al proporcionar una visión holística de cómo se conectan los componentes, en lugar de forzar a los usuarios a navegar a través de múltiples vistas de lista. Combinada con capacidades mejoradas de búsqueda y filtrado, esto permite a los ingenieros aislar rápidamente problemas en namespaces complejos sin perder contexto.
Detalles clave
- Headlamp lee los clústeres directamente desde los archivos kubeconfig, soportando múltiples configuraciones mediante variables de entorno separadas por dos puntos en Unix o punto y coma en Windows.
- La autenticación para instancias dentro del clúster depende de OIDC, requiriendo una configuración adecuada de las URLs de callback y el reenvío de cabeceras X-Forwarded-Proto por parte de los controladores de ingress.
- La creación de recursos se realiza exclusivamente a través de manifiestos YAML, reemplazando los asistentes basados en formularios encontrados en Kubernetes Dashboard.
- La Vista de Mapa proporciona un grafo visual de las dependencias de recursos, ayudando a los usuarios a entender las conexiones entre cargas de trabajo, servicios y almacenamiento.
- Los logs de Pod se transmiten en vivo en la UI, y los usuarios con permisos RBAC apropiados pueden ejecutar sesiones de terminal interactivas directamente dentro del navegador.
- La visualización de métricas requiere que metrics-server esté instalado en el clúster; de lo contrario, la UI muestra un aviso indicando datos faltantes.
Por qué importa
Para desarrolladores de software e ingenieros de plataforma, esta migración representa un movimiento hacia una mayor consistencia operativa. Al eliminar la capa de abstracción de los despliegues basados en formularios, Headlamp anima a los equipos a trabajar con las mismas definiciones YAML utilizadas en sus repositorios Git. Esto reduce la carga cognitiva al alternar entre desarrollo local, depuración manual y pipelines automatizados. También mitiga el riesgo de deriva de configuración, ya que cada cambio realizado a través de la UI se basa en un manifiesto concreto que puede ser revisado y versionado.
La postura de seguridad mejora significativamente porque Headlamp no requiere tokens de cuenta de servicio elevados con permisos amplios a nivel de clúster. En su lugar, aprovecha la identidad individual del usuario y las reglas RBAC. Esto significa que si el acceso de un desarrollador es revocado en el proveedor de identidad, su capacidad para interactuar con el clúster vía Headlamp se termina inmediatamente. Esta alineación con los principios de confianza cero es crítica para organizaciones que gestionan cargas de trabajo sensibles en múltiples entornos.
Además, el soporte multi-clúster simplifica el flujo de trabajo diario para ingenieros que gestionan entornos de desarrollo, staging y producción. En lugar de mantener pestañas de navegador separadas o reconfigurar contextos constantemente, los usuarios pueden alternar entre clústeres dentro de una única interfaz. Esta ganancia de eficiencia es particularmente valiosa durante la respuesta a incidentes, donde la velocidad y el cambio de contexto pueden impactar los tiempos de resolución.
Qué puedes hacer
- Verifica tu configuración actual de kubeconfig ejecutando kubectl config current-context y asegurándote de poder listar nodos y pods antes de instalar Headlamp.
- Configura la integración OIDC para despliegues dentro del clúster, asegurando que tu proveedor de identidad permita la URL de callback específica que termina en /oidc-callback.
- Genera manifiestos YAML usando kubectl create con la flag --dry-run=client para replicar la facilidad de creación basada en formularios mientras mantienes las mejores prácticas declarativas.
- Revisa y elimina las cuentas de servicio heredadas y los enlaces de rol de clúster que fueron creados exclusivamente para el acceso a Kubernetes Dashboard después de confirmar la funcionalidad de Headlamp.
- Instala metrics-server en tus clústeres para habilitar la visualización del uso de CPU y memoria dentro de la interfaz de Headlamp.
- Actualiza la documentación interna y las guías de onboarding para reflejar Headlamp como la UI principal, incluyendo instrucciones para acceder a la Vista de Mapa y ejecutar sesiones de terminal.



