Migration du Kubernetes Dashboard vers Headlamp : un guide pratique
Un guide de 2026 détaille comment remplacer le Kubernetes Dashboard par Headlamp, passant des déploiements basés sur des formulaires aux workflows pilotés par YAML et à la gestion multi-cluster.

Traduit automatiquement depuis l'original anglais.
Dans un article publié sur le blog Kubernetes en juillet 2026, les ingénieurs de plateforme ont reçu une feuille de route détaillée pour migrer de l'ancien Kubernetes Dashboard vers Headlamp. Le guide expose les étapes techniques nécessaires pour changer d'interface, en mettant l'accent sur le renforcement de la sécurité et l'adaptation des workflows pour les équipes gérant des clusters modernes.
Ce qui s'est passé
L'écosystème Kubernetes a longtemps reposé sur le Kubernetes Dashboard officiel pour la gestion visuelle des clusters, mais la maintenance et la parité fonctionnelle sont devenues des préoccupations majeures pour de nombreuses équipes de plateforme. La publication de juillet 2026 sert de manuel définitif pour les organisations prêtes à adopter Headlamp, une alternative open source mieux alignée avec les pratiques actuelles de GitOps et d'infrastructure-as-code. Cette transition n'est pas simplement cosmétique ; elle implique des changements fondamentaux dans la manière dont les utilisateurs s'authentifient, déploient des applications et diagnostiquent les charges de travail.
Le guide aborde à la fois les scénarios de déploiement sur poste de travail et en cluster, reconnaissant que différentes équipes ont des exigences de sécurité et des modèles opérationnels variés. Pour les utilisateurs sur poste de travail, l'accent est mis sur l'exploitation des fichiers kubeconfig existants afin de maintenir un accès fluide sans introduire de nouvelle charge de gestion des identifiants. Pour les installations en cluster, la documentation fournit des directives strictes pour sécuriser l'UI derrière des fournisseurs d'identité et garantir que les politiques réseau restreignent l'accès de manière appropriée. Cette double approche permet d'adapter la migration au profil de risque spécifique de chaque équipe d'ingénierie.
De manière cruciale, l'article souligne qu'Headlamp est conçu pour respecter les politiques existantes de contrôle d'accès basé sur les rôles (RBAC) plutôt que de les contourner. Cela signifie que la migration ne nécessite pas une refonte complète des permissions du cluster, mais exige bien une revue des comptes de service et des liaisons créées spécifiquement pour l'ancien Dashboard. En traitant l'UI comme un simple client de l'API Kubernetes, Headlamp applique par défaut le principe du moindre privilège, ne montrant aux utilisateurs que les ressources et actions autorisées par leurs identités.
Comment cela fonctionne
Headlamp fonctionne comme un client qui lit les fichiers kubeconfig standard, de manière similaire à kubectl. Sur les installations locales, il détecte automatiquement le contexte et les identifiants actuels de l'utilisateur, éliminant le besoin de génération de tokens séparée ou de flux de connexion distincts. Pour les configurations en cluster, il prend en charge OpenID Connect (OIDC) pour une authentification centralisée, permettant aux entreprises de s'intégrer à leurs fournisseurs d'identité existants. L'UI s'adapte dynamiquement aux permissions de l'utilisateur, masquant les boutons d'édition ou de suppression si les règles RBAC sous-jacentes n'autorisent pas ces actions.
Contrairement à son prédécesseur, qui reposait largement sur des formulaires de type assistant pour créer des ressources, Headlamp privilégie les manifestes YAML. Ce choix de conception reflète la tendance de l'industrie vers une configuration déclarative gérée via le contrôle de version. Les utilisateurs créent des ressources en collant ou téléchargeant directement des fichiers YAML dans l'interface, qui valide le manifeste contre l'API Kubernetes avant de l'appliquer. Cette méthode garantit que ce qui est déployé via l'UI est identique à ce qui serait appliqué via un pipeline CI/CD, réduisant la dérive entre les opérations manuelles et automatisées.
L'interface introduit également une vue cartographique (Map View), qui visualise les relations entre les ressources telles que les Deployments, ReplicaSets, Pods et Services. Cette fonctionnalité aide au diagnostic en offrant une vue holistique de la façon dont les composants sont connectés, plutôt que de forcer les utilisateurs à naviguer à travers plusieurs vues de listes. Combinée à des capacités améliorées de recherche et de filtrage, cela permet aux ingénieurs d'isoler rapidement les problèmes dans des namespaces complexes sans perdre le contexte.
Détails clés
- Headlamp lit les clusters directement depuis les fichiers kubeconfig, supportant plusieurs configurations via des variables d'environnement séparées par des deux-points sur Unix ou des points-virgules sur Windows.
- L'authentification pour les instances en cluster repose sur OIDC, nécessitant une configuration correcte des URLs de callback et la transmission des en-têtes X-Forwarded-Proto par les contrôleurs d'ingress.
- La création de ressources se fait exclusivement via des manifestes YAML, remplaçant les assistants basés sur des formulaires présents dans le Kubernetes Dashboard.
- La vue cartographique offre un graphe visuel des dépendances entre ressources, aidant les utilisateurs à comprendre les liens entre les charges de travail, les services et le stockage.
- Les logs des pods sont diffusés en direct dans l'UI, et les utilisateurs disposant des permissions RBAC appropriées peuvent exécuter des sessions de terminal interactives directement dans le navigateur.
- La visualisation des métriques nécessite l'installation du metrics-server dans le cluster ; sinon, l'UI affiche un avis indiquant des données manquantes.
Pourquoi c'est important
Pour les développeurs logiciels et les ingénieurs de plateforme, cette migration représente un mouvement vers une plus grande cohérence opérationnelle. En supprimant la couche d'abstraction des déploiements basés sur des formulaires, Headlamp encourage les équipes à travailler avec les mêmes définitions YAML utilisées dans leurs dépôts Git. Cela réduit la charge cognitive lors du passage entre le développement local, le débogage manuel et les pipelines automatisés. Cela atténue également le risque de dérive de configuration, car chaque modification effectuée via l'UI est basée sur un manifeste concret pouvant être revu et versionné.
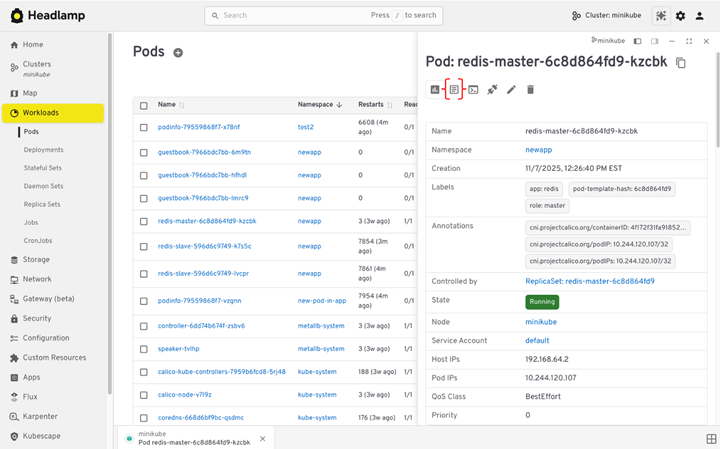
La posture de sécurité s'améliore significativement car Headlamp ne nécessite pas de tokens de compte de service élevés avec des permissions larges à l'échelle du cluster. Il exploite plutôt l'identité individuelle de l'utilisateur et les règles RBAC. Cela signifie que si l'accès d'un développeur est révoqué dans le fournisseur d'identité, sa capacité à interagir avec le cluster via Headlamp est immédiatement terminée. Cet alignement avec les principes de zero-trust est crucial pour les organisations gérant des charges de travail sensibles dans des environnements multiples.
De plus, le support multi-cluster simplifie le workflow quotidien des ingénieurs qui gèrent des environnements de développement, de préproduction et de production. Plutôt que de maintenir des onglets de navigateur séparés ou de reconfigurer constamment les contextes, les utilisateurs peuvent basculer entre les clusters au sein d'une interface unique. Ce gain d'efficacité est particulièrement précieux lors de la réponse aux incidents, où la vitesse et le changement de contexte peuvent influencer les temps de résolution.
Ce que vous pouvez faire
- Vérifiez votre configuration kubeconfig actuelle en exécutant kubectl config current-context et assurez-vous que vous pouvez lister les ressources.
- Configurez l'intégration OIDC pour les instances en cluster, en veillant à la configuration correcte des URLs de callback et à la transmission des en-têtes X-Forwarded-Proto par les contrôleurs d'ingress.
- Créez vos ressources uniquement via des manifestes YAML, abandonnant les assistants basés sur des formulaires utilisés dans le Kubernetes Dashboard.
- Utilisez la vue cartographique pour visualiser les dépendances entre ressources et comprendre les connexions entre les charges de travail, les services et le stockage.
- Consultez les logs des pods en direct dans l'UI et exécutez des sessions de terminal interactives si vos permissions RBAC le permettent.
- Installez le metrics-server dans votre cluster pour permettre la visualisation des métriques dans l'interface.



