Lỗ hổng trên Cisco BroadWorks và Openwave bị các tác nhân AI tự động khai thác
CISA bổ sung hai lỗ hổng đang bị khai thác tích cực vào danh mục KEV, bao gồm một lỗ hổng được sử dụng trong chiến dịch do AI điều khiển nhắm vào hạ tầng viễn thông.
Phát hiện chứng chỉ và tên miền sắp hết hạn trước cả khách truy cập của bạn.
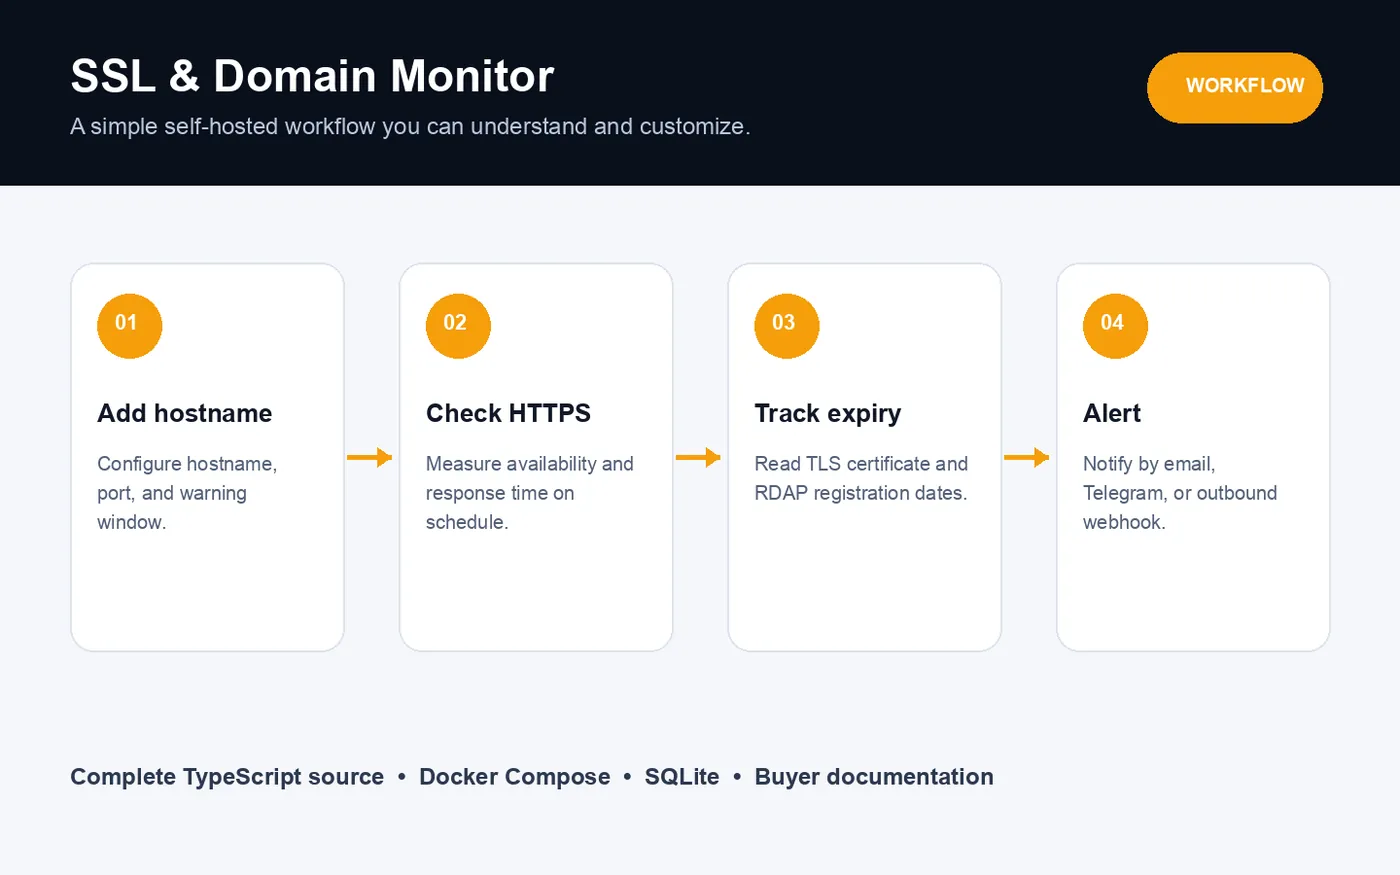
Bảng điều khiển tự host để theo dõi thời gian hoạt động HTTPS, ngày hết hạn chứng chỉ TLS và ngày hết hạn đăng ký tên miền, kèm cảnh báo.
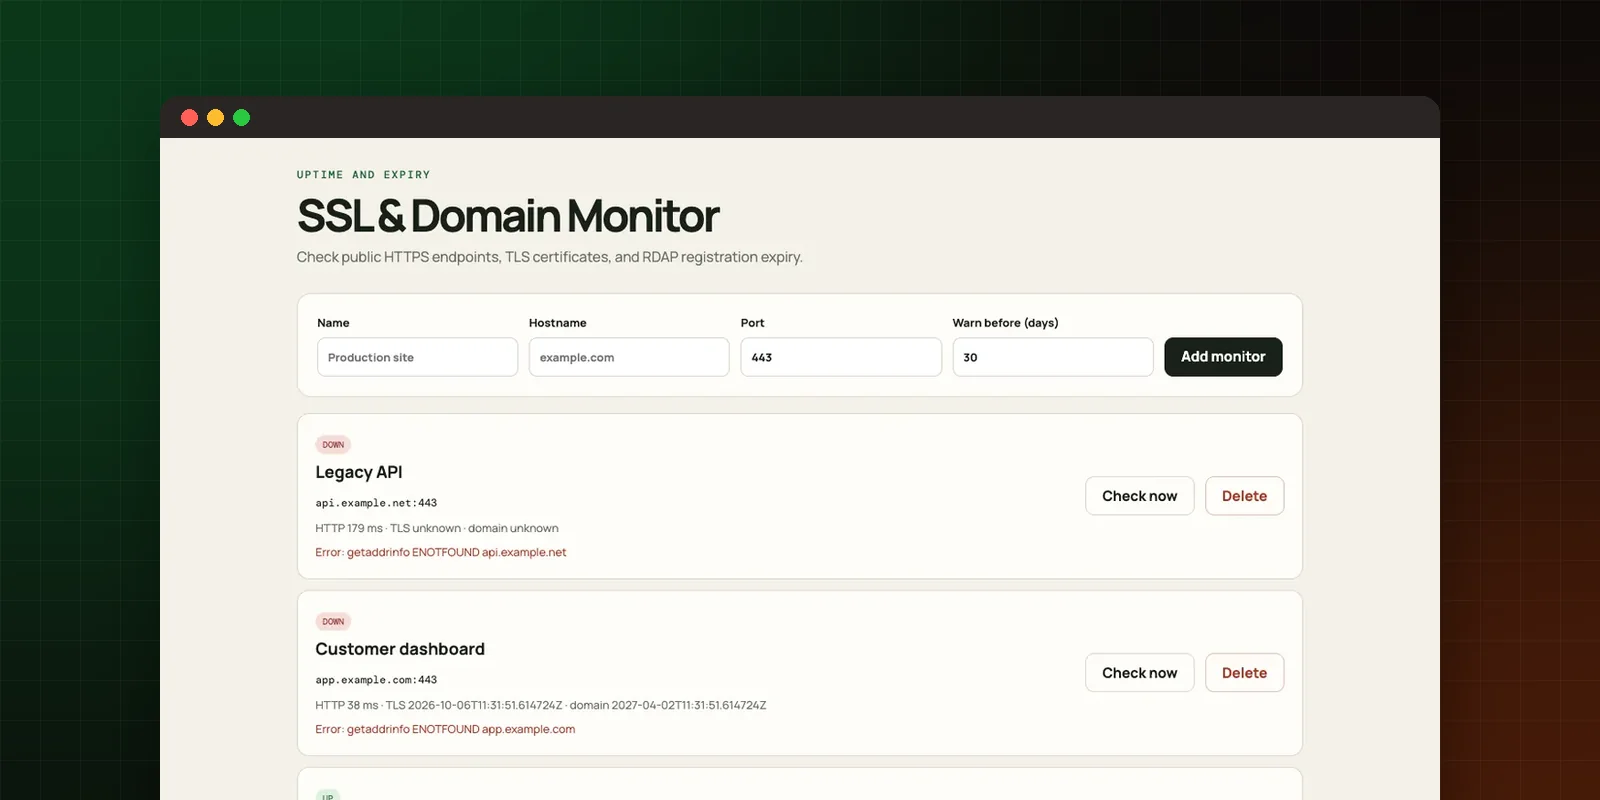
Khả năng truy cập HTTPS, thời gian phản hồi và mã trạng thái.
Hiệu lực chứng chỉ TLS và số ngày còn lại cho mỗi điểm cuối.
Tra cứu ngày hết hạn đăng ký thông qua RDAP.
Cảnh báo qua email, Telegram và webhook; kiểm tra mỗi 15 phút; chặn địa chỉ mạng riêng cho các yêu cầu kiểm tra đi ra ngoài.
Chứng chỉ được gia hạn tự động cho đến một ngày chúng không thể, và tên miền sẽ hết hạn khi thẻ thanh toán lưu trữ bị vô hiệu. SSL & Domain Monitor theo dõi các điểm cuối công khai của bạn và thông báo sớm, đảm bảo việc hết hạn không bao giờ trở thành sự cố gián đoạn.
Cảnh báo được gửi qua email, Telegram hoặc webhook. Các kiểm tra đi ra ngoài chặn địa chỉ mạng riêng, nên công cụ giám sát không thể bị lợi dụng để dò quét mạng nội bộ của bạn.
Toàn bộ mã nguồn TypeScript (Express, SQLite), tệp Docker Compose, bảng điều khiển quản trị được bảo vệ, ví dụ về biến môi trường và tài liệu hướng dẫn cài đặt.
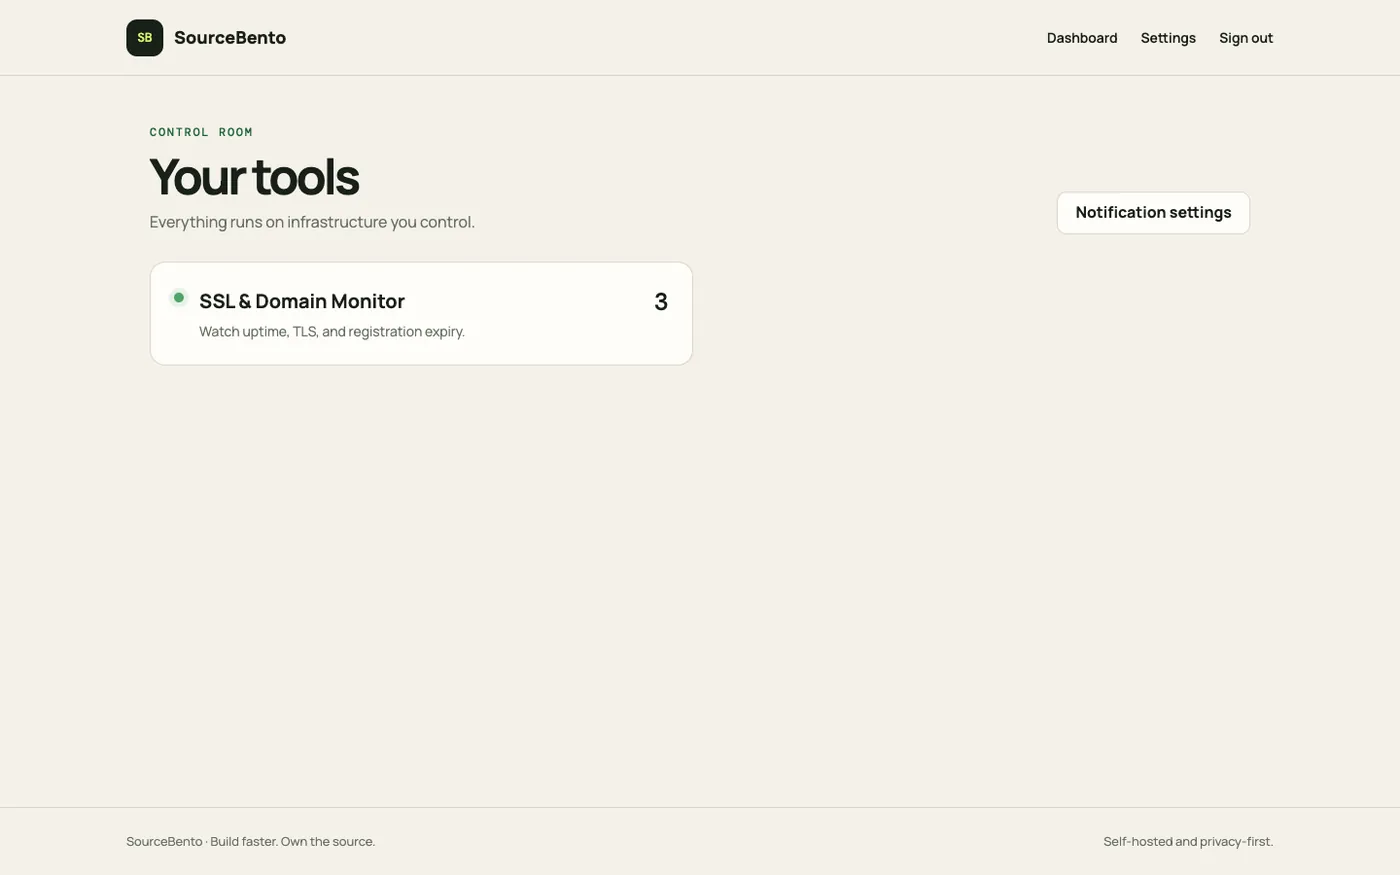
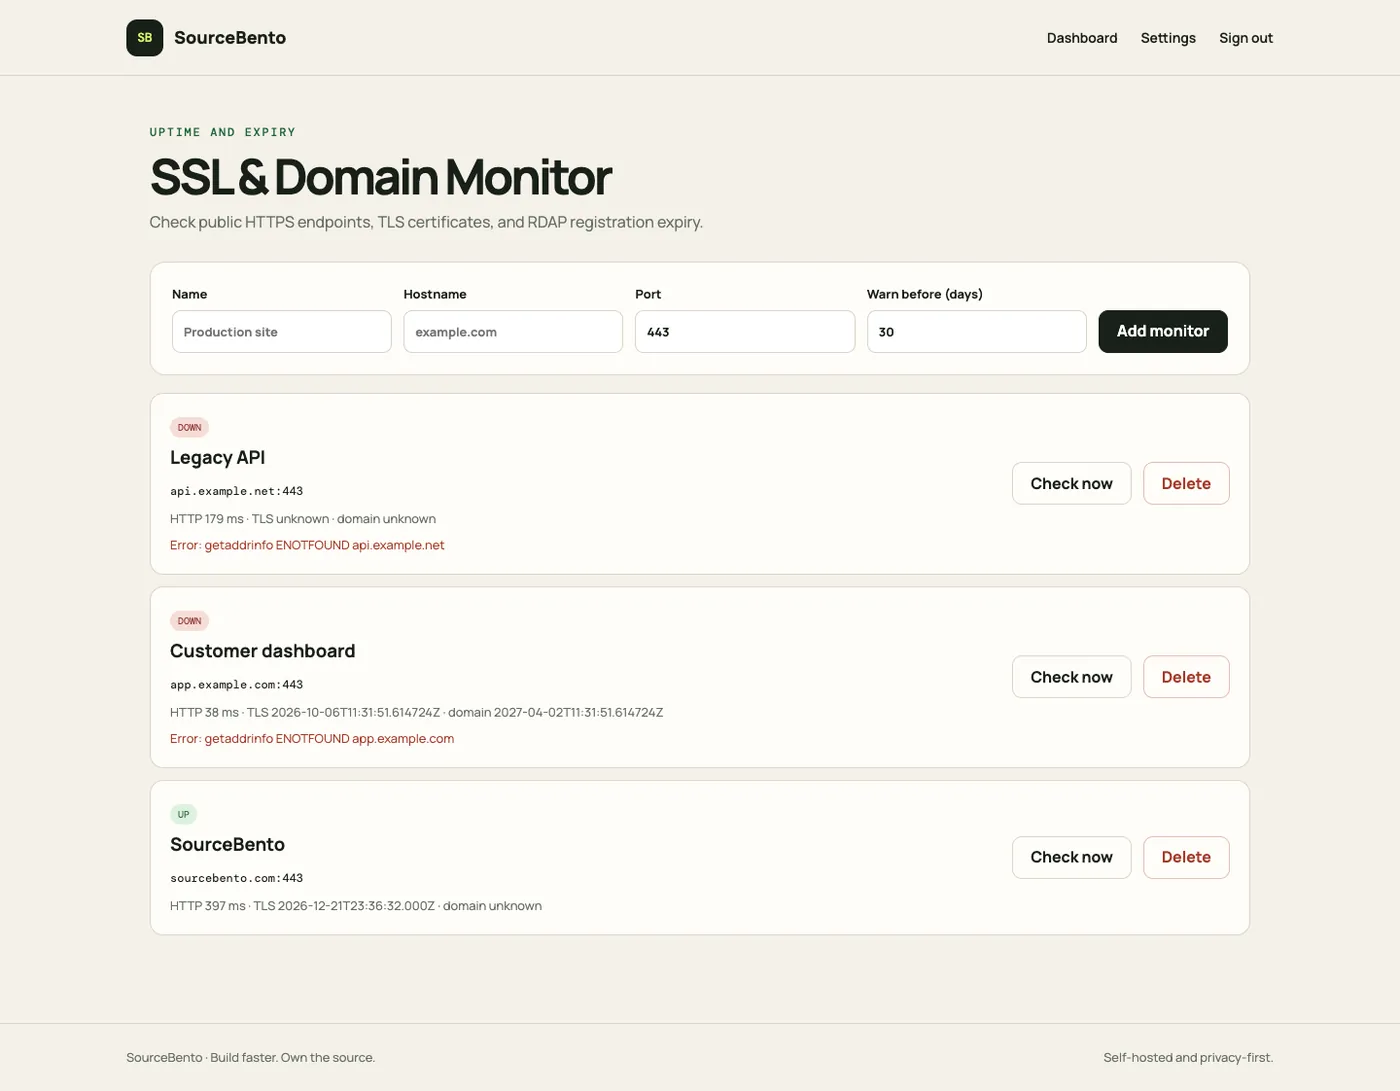
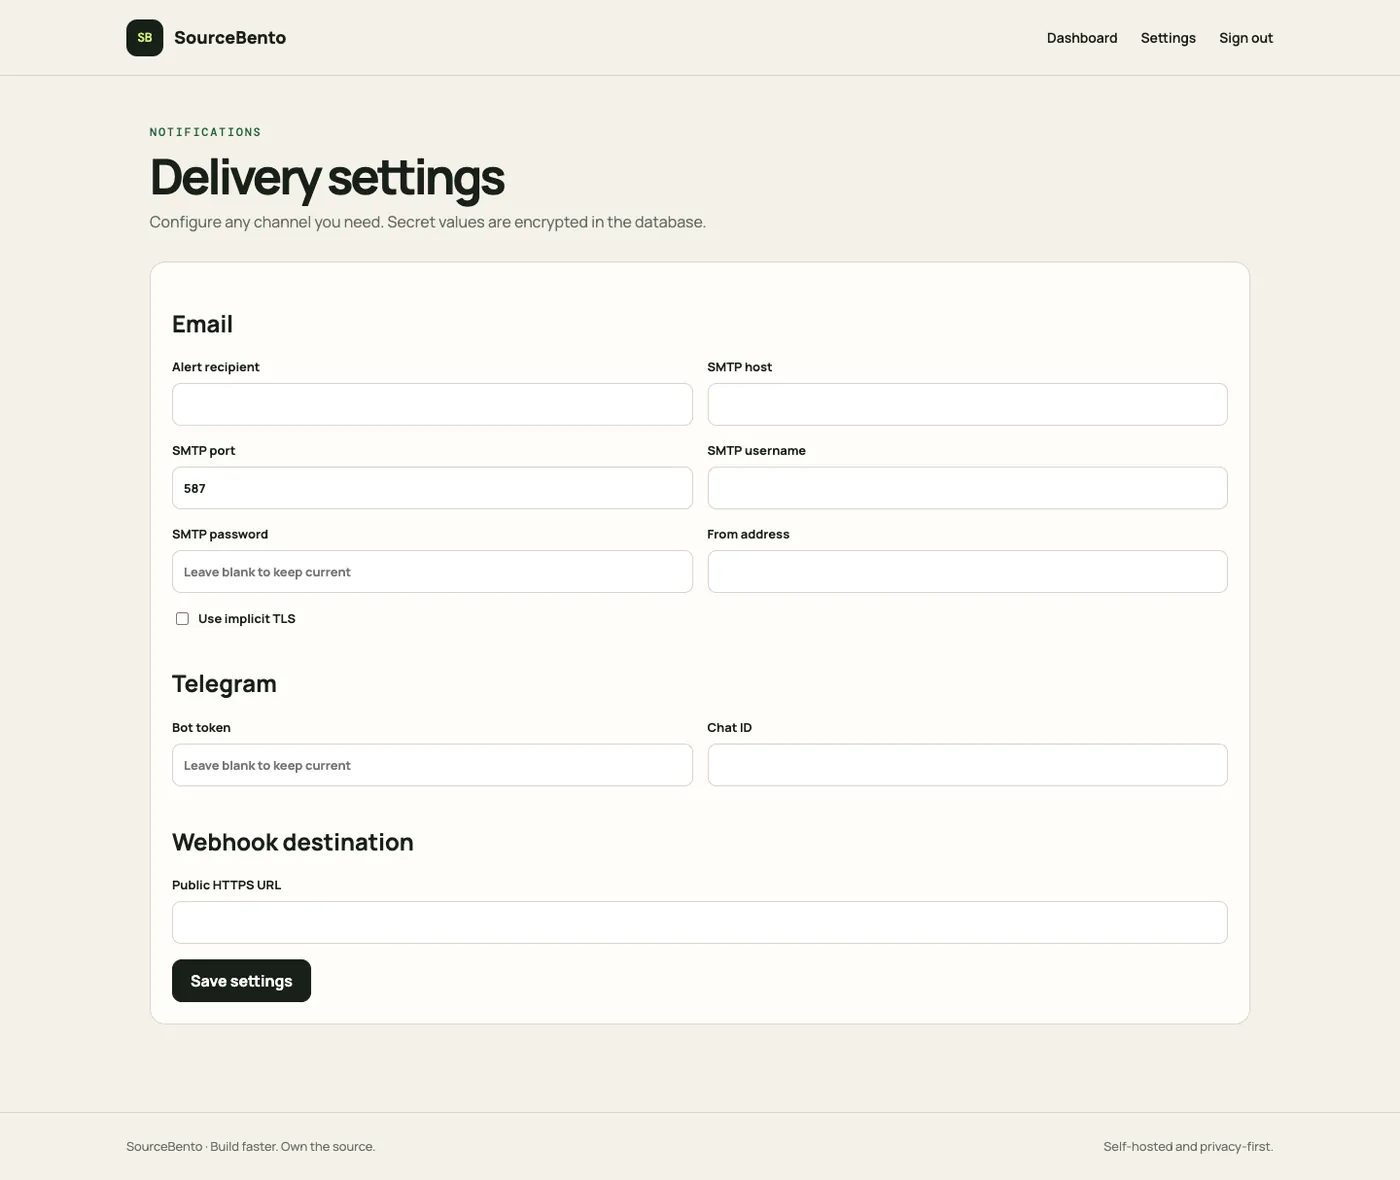
Chỉ sử dụng dữ liệu mẫu. Mọi thao tác của bạn tại đây không ảnh hưởng đến người khác.
Còn thắc mắc khác? Gửi email tới hello@bytechap.com.
Mặc định là mỗi 15 phút.
Thông qua RDAP, giải pháp thay thế hiện đại cho WHOIS.
Docker Compose, hoặc trực tiếp với Node.js 20+. Dữ liệu được lưu trữ trong SQLite.
CISA bổ sung hai lỗ hổng đang bị khai thác tích cực vào danh mục KEV, bao gồm một lỗ hổng được sử dụng trong chiến dịch do AI điều khiển nhắm vào hạ tầng viễn thông.
Google cảnh báo rằng việc đánh cắp khóa API cho phép tin tặc chiếm quyền sử dụng tài nguyên LLM, gây ra mức phí đám mây tăng vọt lên hơn 100.000 USD mỗi ngày đối với một số doanh nghiệp.
Một lỗ hổng có điểm CVSS 10.0 trong LXD và MicroCloud của Canonical cho phép kẻ tấn công giả mạo các client đáng tin cậy chỉ bằng cách sử dụng chứng chỉ công khai, từ đó có thể cấp quyền truy cập root vào máy chủ.
Các lỗ hổng nghiêm trọng trong máy chủ web nhúng GoAhead cho phép các chứng chỉ khách hàng đã bị thu hồi bỏ qua xác thực và khiến phiên giải mã được trong một số cấu hình TLS nhất định.
Biết ngay khi các tác vụ lên lịch ngừng chạy.
Demo trực tiếpGhi lại, kiểm tra và phát lại webhook an toàn trên máy chủ của riêng bạn.
Demo trực tiếpChia sẻ tệp tin được mã hóa với mật khẩu, thời hạn và giới hạn tải xuống.
Demo trực tiếpBiến bảng tính lộn xộn thành dữ liệu sạch, đã được xác thực.
Demo trực tiếp