Kubernetes v1.33 aktiviert User-Namespace-Isolation standardmäßig
Kubernetes v1.33 aktiviert Linux-User-Namespaces standardmäßig, sodass Pods intern als Root ausgeführt werden können, auf dem Host jedoch ohne Privilegien laufen.
Tägliche Berichterstattung zu KI, Entwicklertools und Infrastruktur. Jeder Artikel erklärt, was passiert ist und warum es wichtig ist, inklusive Link zur Originalquelle.
Kubernetes v1.33 aktiviert Linux-User-Namespaces standardmäßig, sodass Pods intern als Root ausgeführt werden können, auf dem Host jedoch ohne Privilegien laufen.
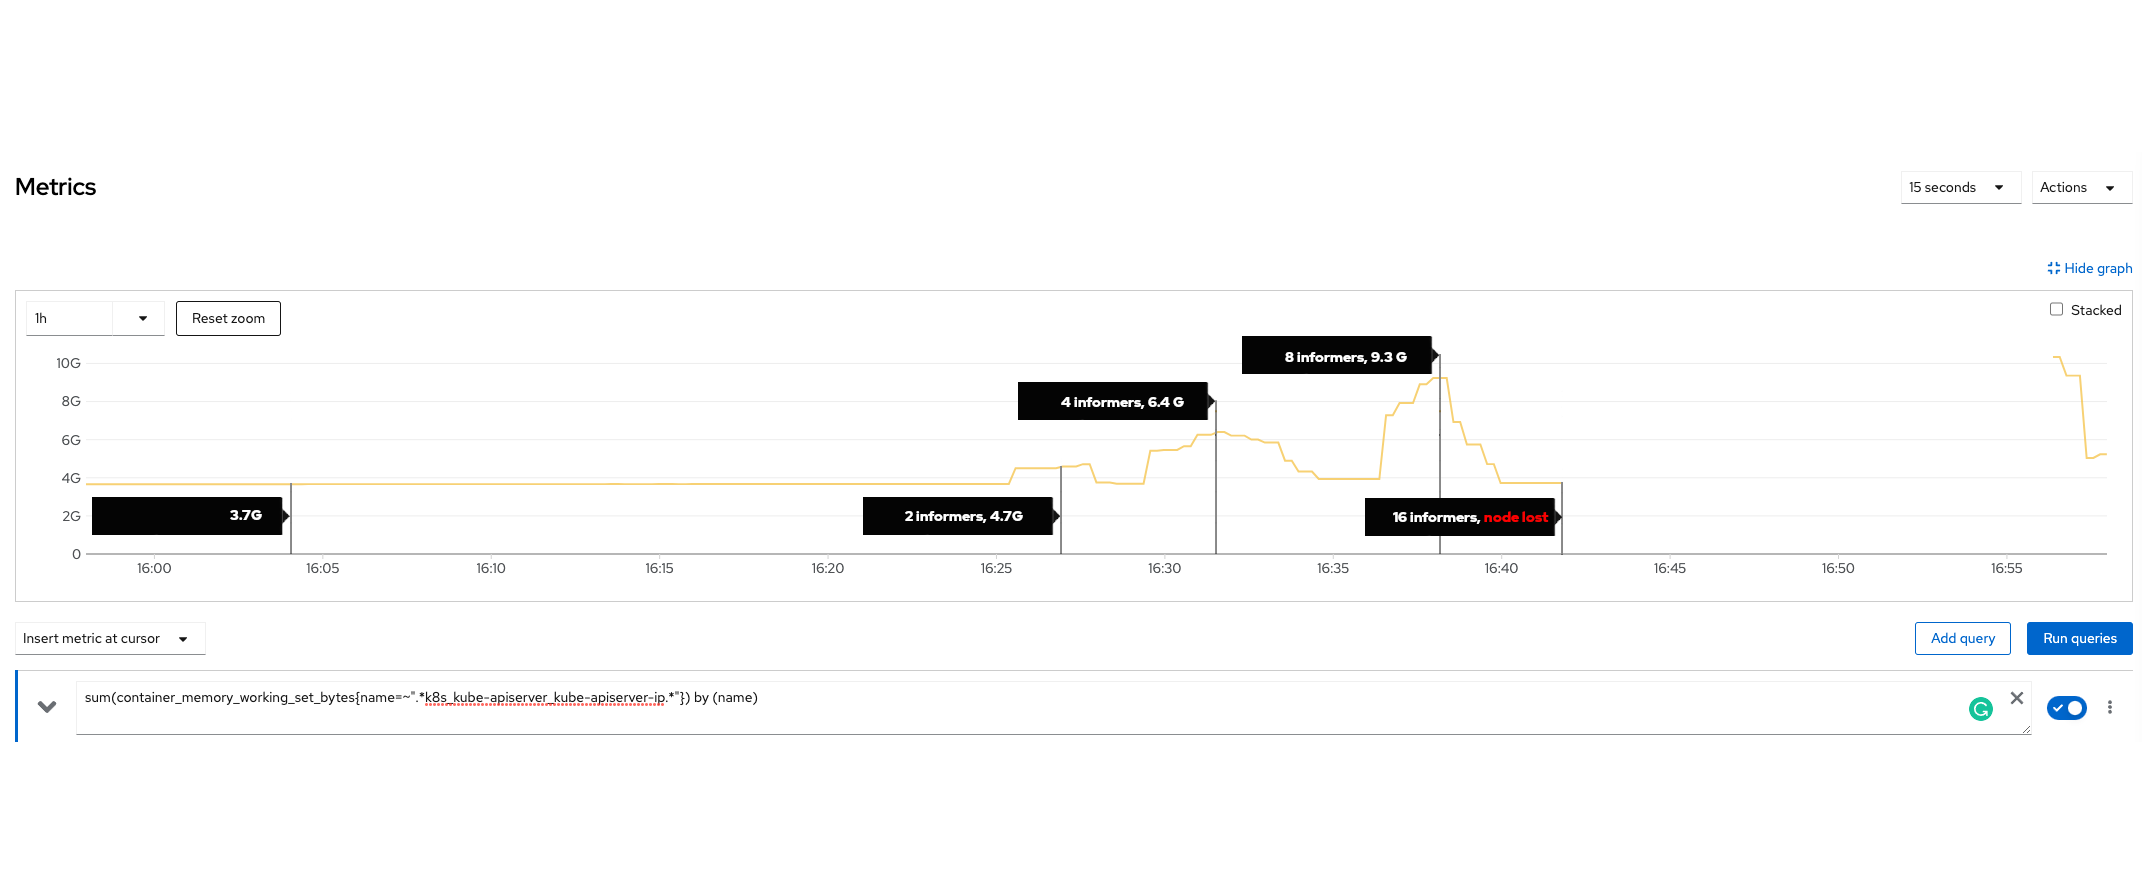
Kubernetes 1.32 hebt Watch Lists auf die Beta-Stufe an, sodass Clients große Ressourcenkollektionen streamen und Out-of-Memory-Crashs des API-Servers verhindern können.
Kubernetes v1.32 reaktiviert die Funktion QueueingHint standardmäßig, sodass Plugins genau bestimmen können, wann nicht planbare Pods erneut versucht werden sollten, was verschwendete Scheduler-Zyklen reduziert.
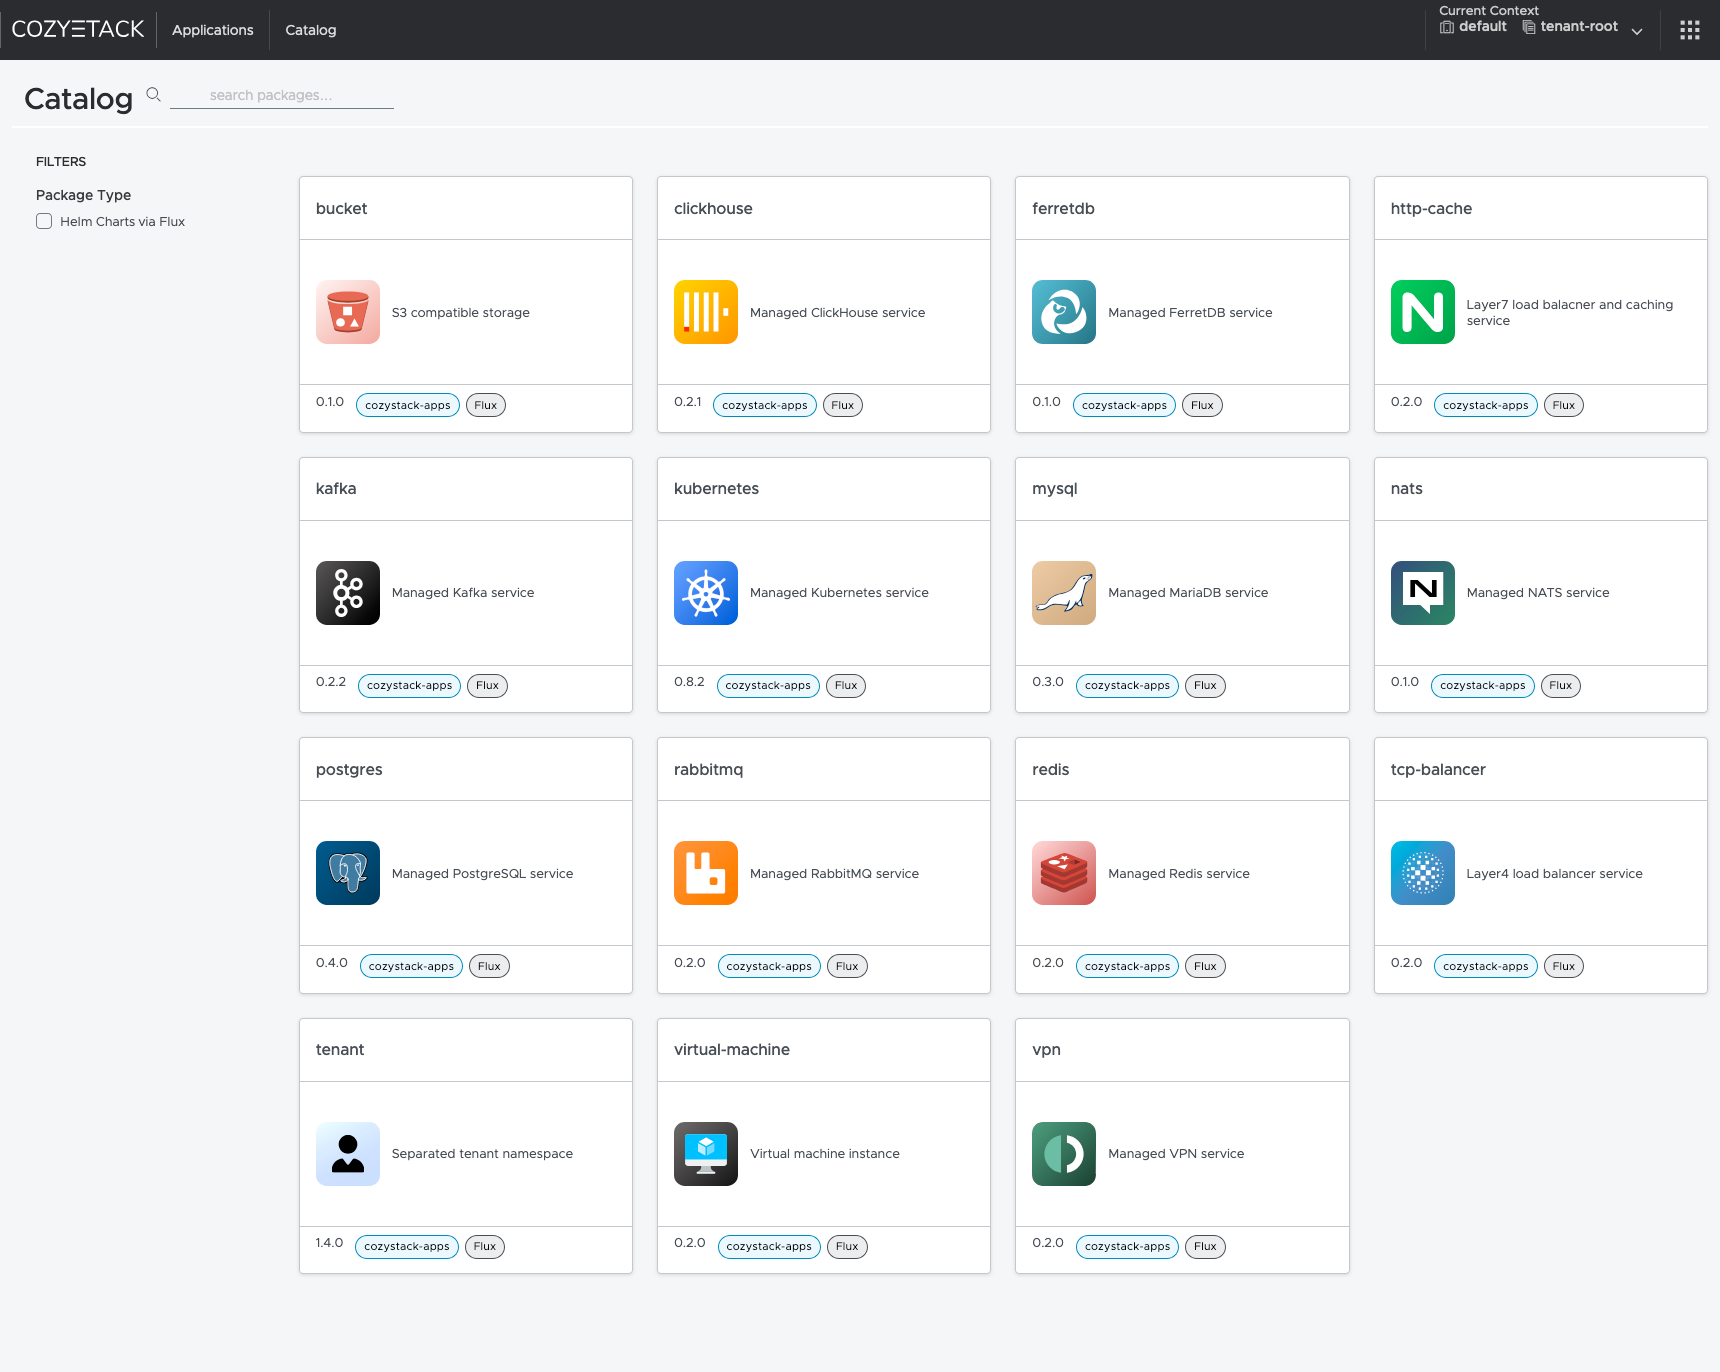
Ingenieure von Cozystack erklären, wie sie die Aggregationsebene der Kubernetes-API nutzten, um dynamische imperativ ausgerichtete Endpunkte zu erstellen und die Speicherbeschränkungen von etcd zu umgehen.
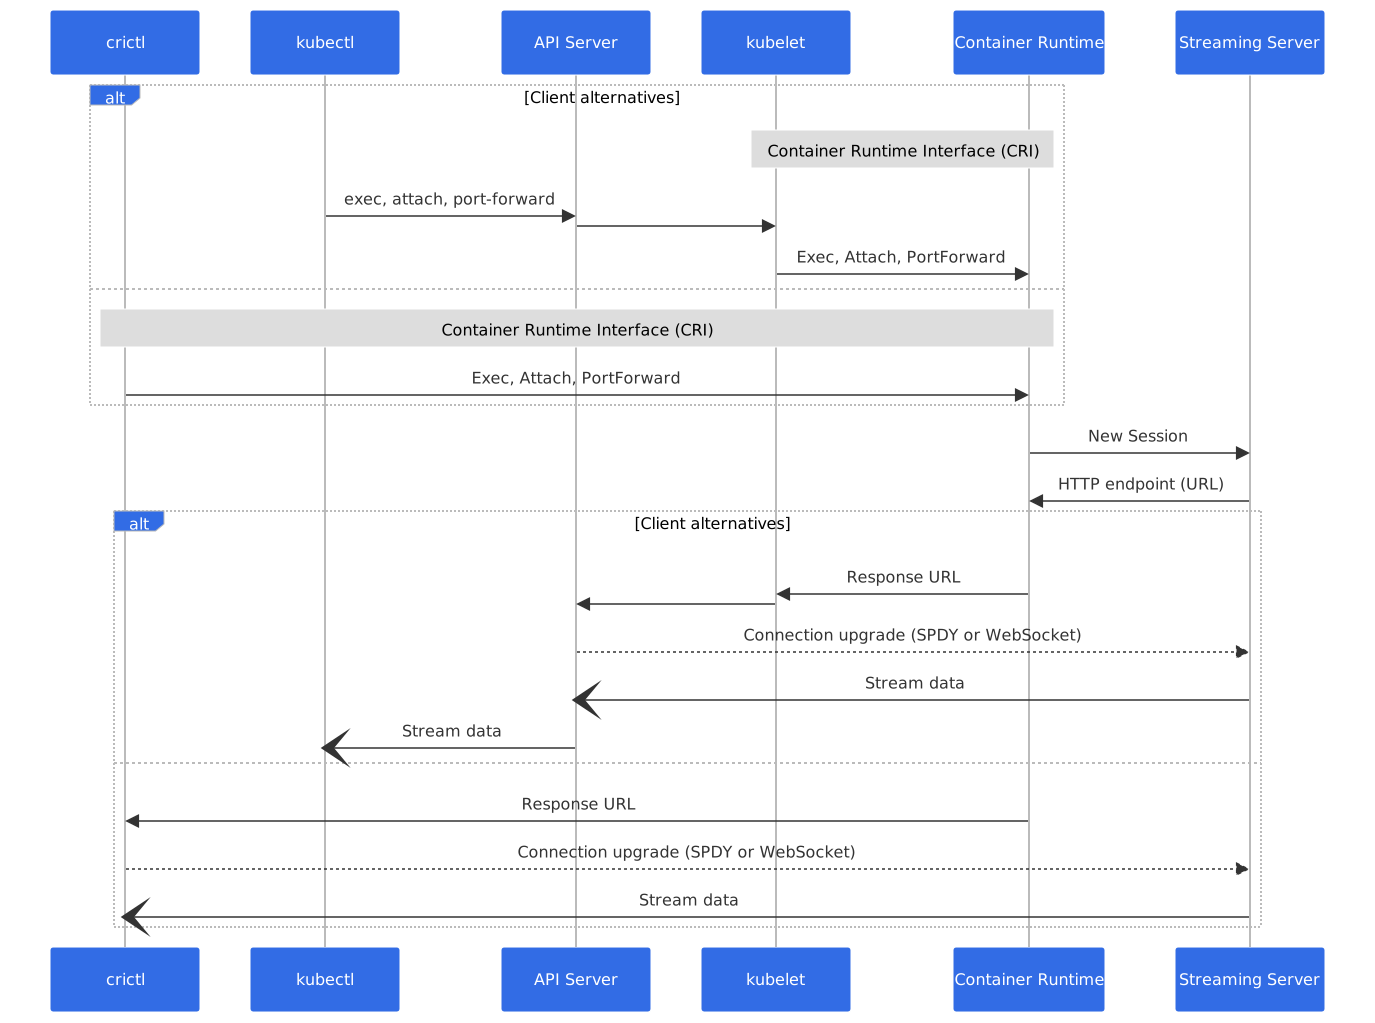
Ein detaillierter Artikel aus dem Jahr 2024 erklärt die einzigartige URL-basierte Streaming-Architektur hinter den Befehlen der Kubernetes Container Runtime Interface (CRI).
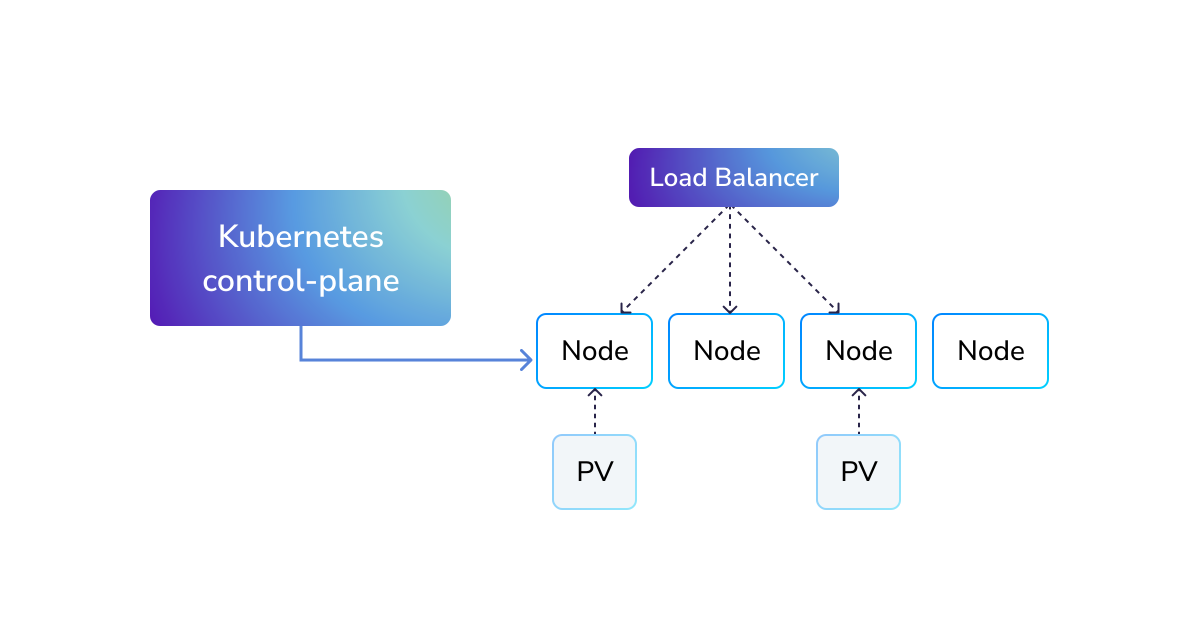
Ein technischer Leitfaden beschreibt, wie eine selbst gehostete Cloud-Plattform unter Verwendung von Kubernetes, Talos Linux und GitOps-Tools zur Verwaltung der Bare-Metal-Infrastruktur erstellt wird.
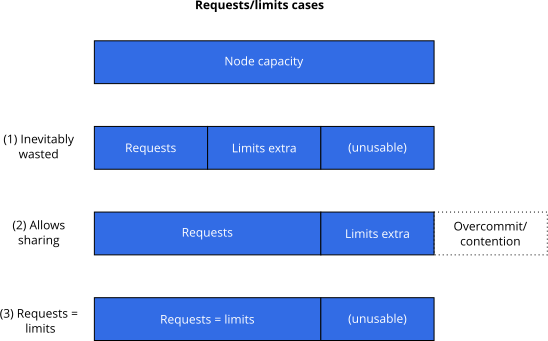
A 2023 analysis argues that setting CPU and memory limits in Kubernetes improves performance predictability, even if it reduces raw cluster efficiency.
Ein Beitrag im Kubernetes Blog aus dem Jahr 2023 argumentiert, dass alle Microservices verwundbar sind. Er schlägt Sicherheits-Verhaltensanalysen vor, um Exploits durch die Überwachung von Client- und Service-Mustern zu erkennen und zu blockieren.
Kubernetes v1.25 hat den veralteten PodSecurityPolicy-Admission-Controller entfernt. Dieser Artikel erläutert seine Geschichte, Schwachstellen und die einfachere Alternative Pod Security Admission.
Box-Ingenieure haben einen benutzerdefinierten Admission Controller und ein kubectl-Plugin entwickelt, um Laufzeitänderungen an Containern zu erkennen und Pod-Eviction-Richtlinien durchzusetzen.
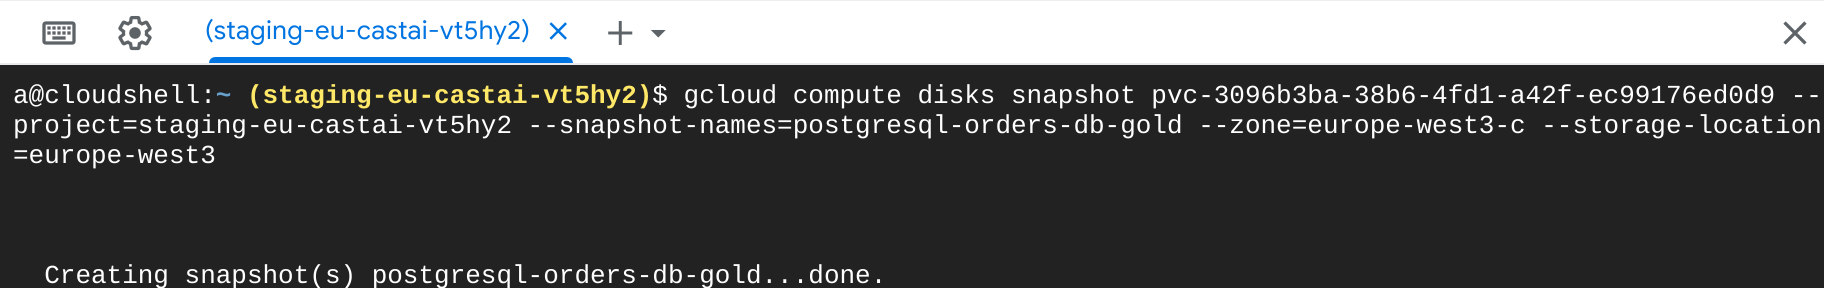
Ein Leitfaden aus dem Jahr 2021 erklärt, wie man Namespace-Einschränkungen umgeht, indem Snapshots des Cloud-Anbieters als Golden Images für schnelle, isolierte Entwicklungsumgebungen importiert werden.
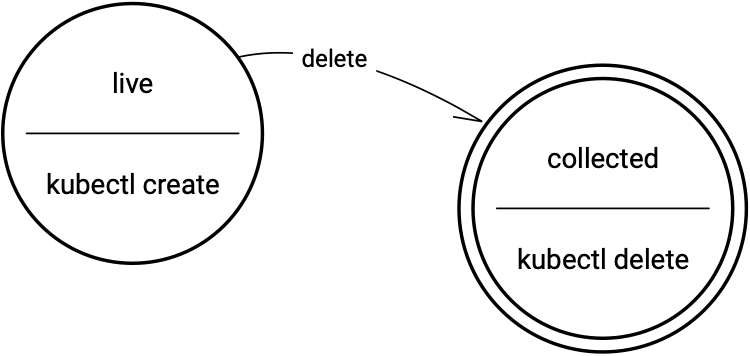
Ein Leitfaden aus dem Jahr 2021 erklärt, wie Finalizer die Entfernung von Ressourcen blockieren und wie Owner References kaskadierende Löschvorgänge in Kubernetes-Clustern steuern.