Kubernetes v1.33 bật mặc định user namespaces để tăng cường cách ly
Kubernetes v1.33 bật mặc định Linux user namespaces, cho phép các pod chạy với quyền root bên trong nhưng vẫn không có đặc quyền trên máy chủ (host).
Cập nhật hàng ngày về AI, công cụ lập trình và hạ tầng. Mỗi bài viết giải thích chuyện gì đã xảy ra và tại sao nó quan trọng, kèm link đến nguồn gốc.
Kubernetes v1.33 bật mặc định Linux user namespaces, cho phép các pod chạy với quyền root bên trong nhưng vẫn không có đặc quyền trên máy chủ (host).
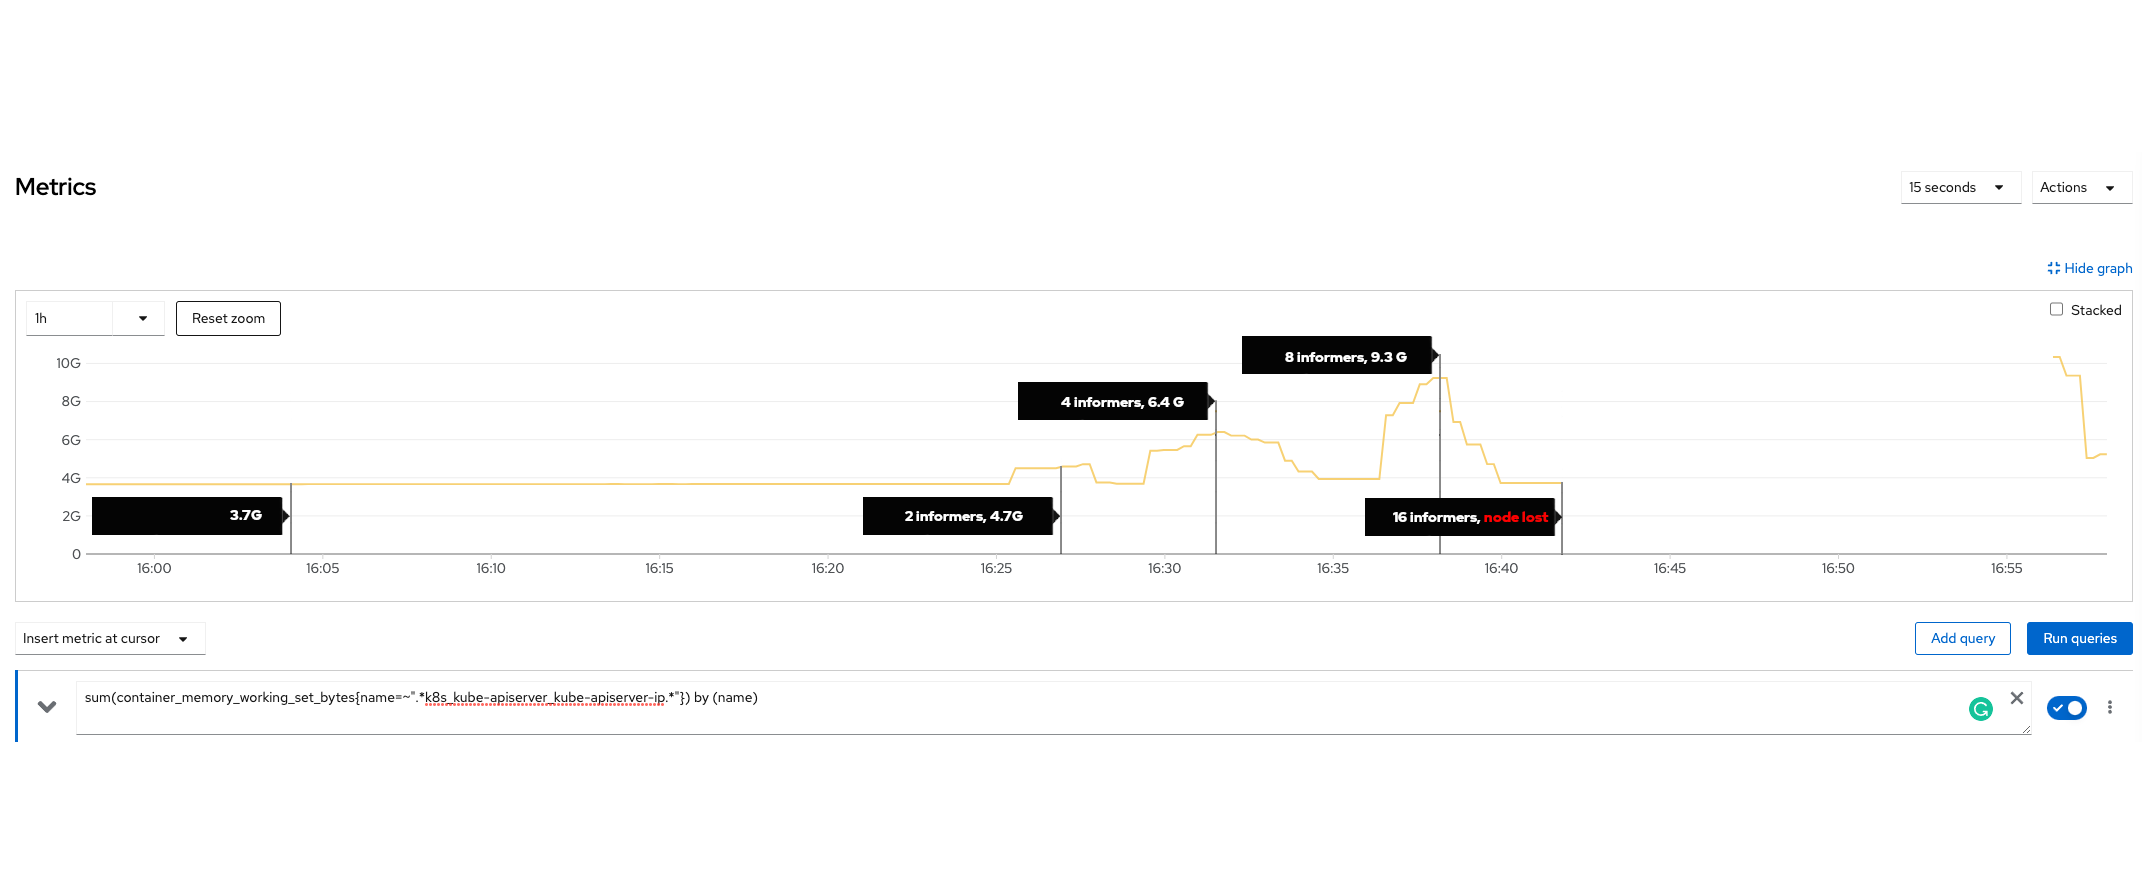
Kubernetes 1.32 nâng cấp tính năng watch lists lên beta, cho phép các client stream các bộ sưu tập tài nguyên lớn và ngăn chặn sự cố hết bộ nhớ (out-of-memory) trên máy chủ API.
Kubernetes v1.32 mặc định bật lại tính năng QueueingHint, cho phép các plugin xác định chính xác thời điểm nên thử lại các pod không thể lập lịch, từ đó giảm thiểu các chu kỳ lập lịch bị lãng phí.
Các kỹ sư của Cozystack giải thích cách họ sử dụng lớp tổng hợp API (API aggregation layer) của Kubernetes để tạo ra các endpoint động, mang tính mệnh lệnh và vượt qua những hạn chế về lưu trữ của etcd.
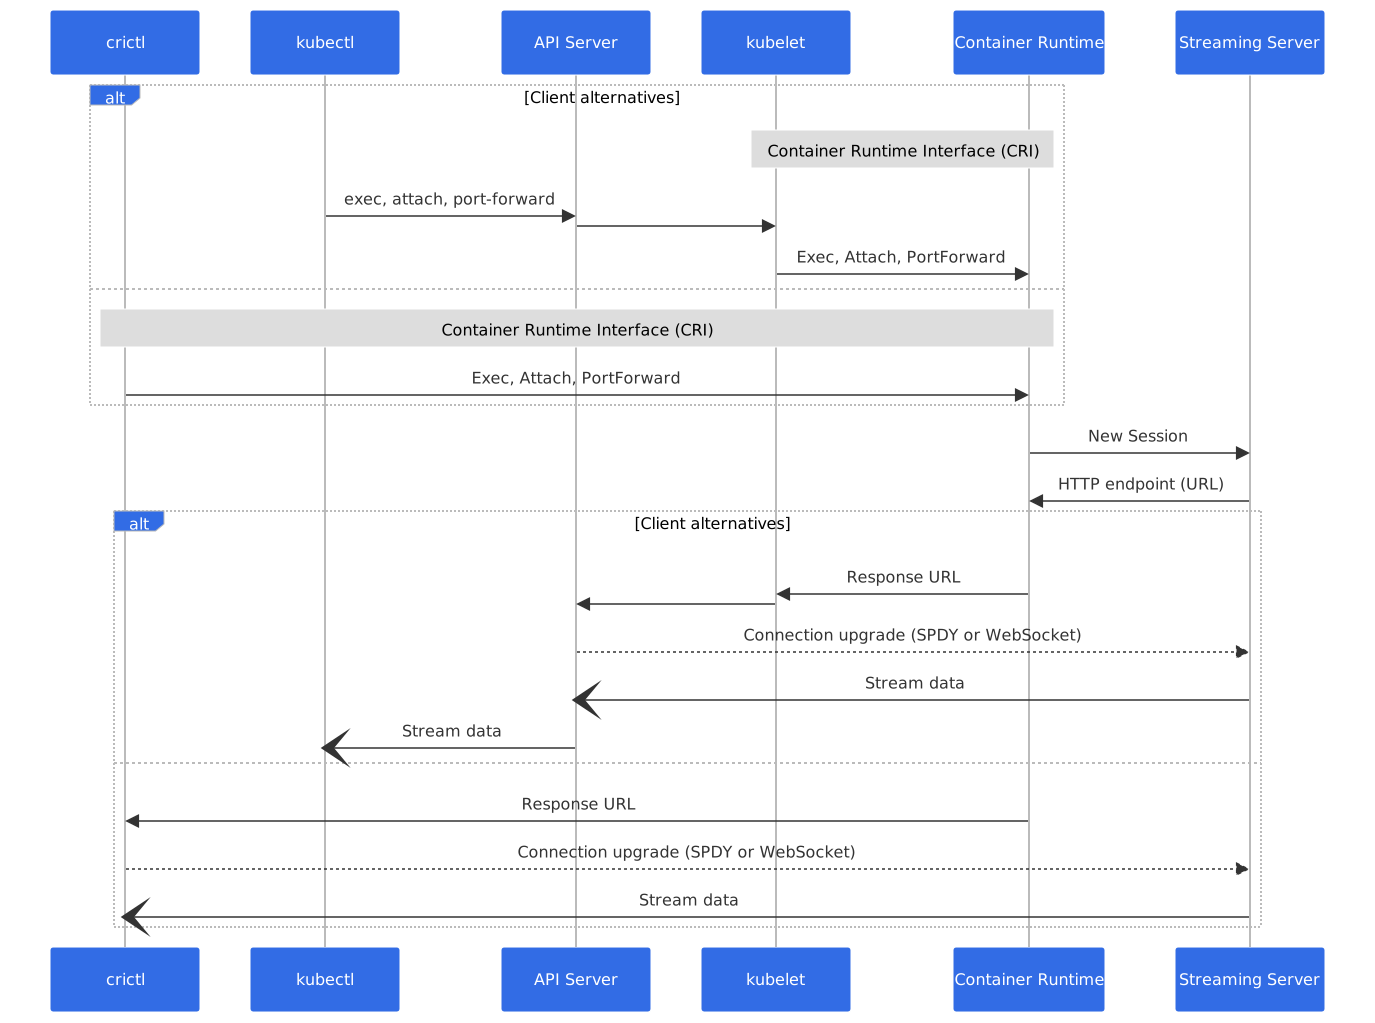
Một bài phân tích sâu năm 2024 giải thích kiến trúc truyền phát dựa trên URL độc đáo đằng sau các lệnh của Container Runtime Interface (CRI) trong Kubernetes.
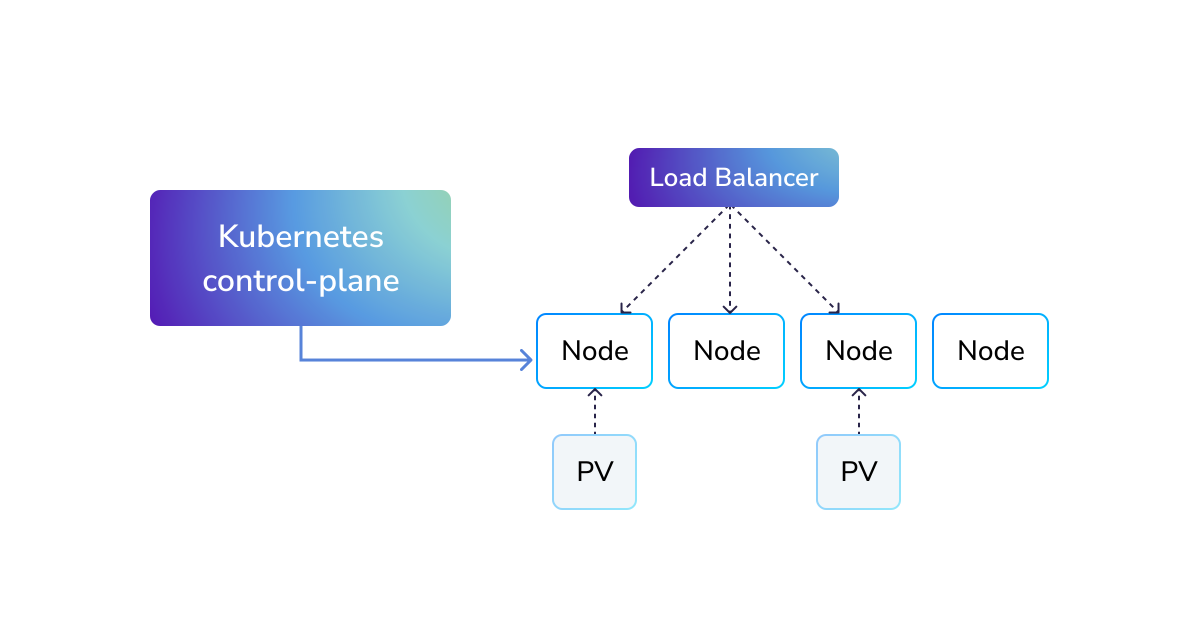
Một hướng dẫn kỹ thuật chi tiết cách xây dựng nền tảng đám mây tự chủ (self-hosted) sử dụng Kubernetes, Talos Linux và các công cụ GitOps để quản lý hạ tầng bare metal.
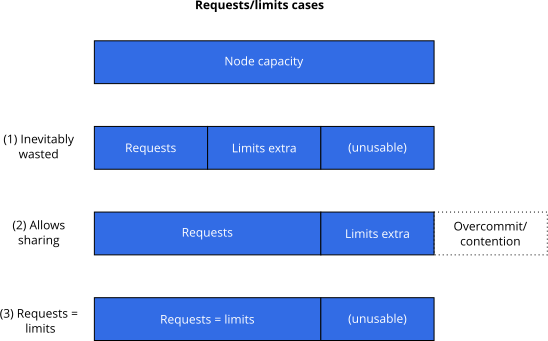
Một phân tích năm 2023 lập luận rằng việc thiết lập giới hạn CPU và bộ nhớ trong Kubernetes giúp cải thiện tính dự đoán của hiệu suất, ngay cả khi điều đó làm giảm hiệu quả tổng thể của cụm.
Một bài đăng trên Kubernetes Blog năm 2023 lập luận rằng tất cả các microservice đều dễ bị tổn thương. Bài viết đề xuất phân tích hành vi an ninh nhằm phát hiện và chặn các cuộc tấn công bằng cách giám sát mẫu tương tác giữa client và service.
Kubernetes v1.25 đã loại bỏ bộ điều khiển admission PodSecurityPolicy vốn bị ngừng hỗ trợ (deprecated). Bài viết này giải thích lịch sử, những hạn chế của nó và giải pháp thay thế đơn giản hơn: Pod Security Admission.
Các kỹ sư của Box đã xây dựng một admission controller tùy chỉnh và plugin kubectl để phát hiện các thay đổi runtime của container và thực thi chính sách trục xuất pod.
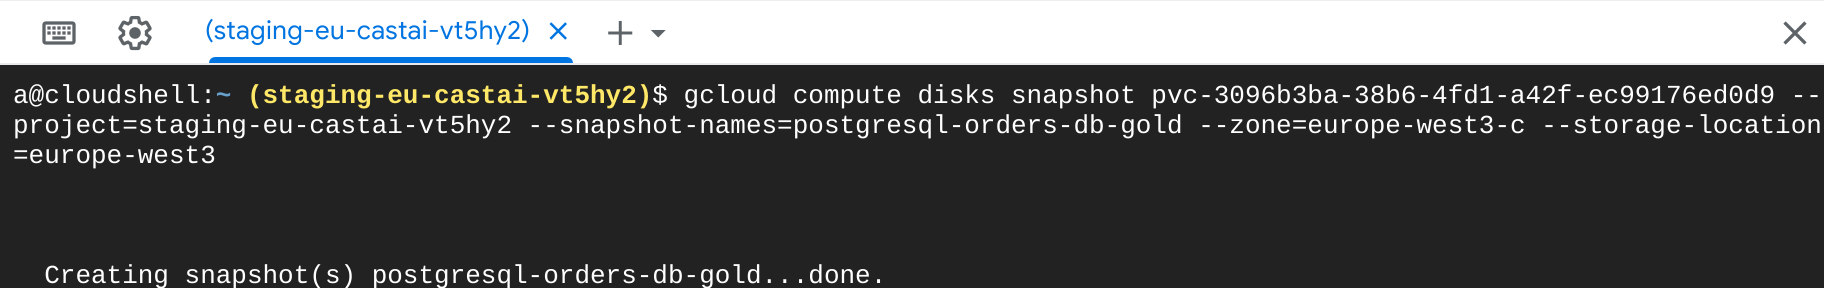
Một hướng dẫn năm 2021 giải thích cách bỏ qua các hạn chế về namespace bằng cách nhập các ảnh chụp nhanh từ nhà cung cấp đám mây dưới dạng hình ảnh chuẩn (golden images) để tạo ra các môi trường phát triển nhanh chóng và cô lập.
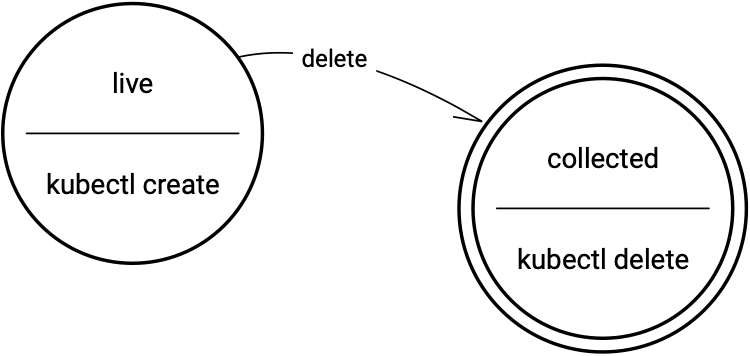
Một hướng dẫn năm 2021 giải thích cách các finalizer ngăn chặn việc xóa tài nguyên và cách các owner reference quản lý quy trình xóa dây chuyền (cascading deletes) trong các cụm Kubernetes.