脆弱性は前提:セキュリティのためのマイクロサービス挙動監視
2023年のKubernetes Blogの記事では、すべてのマイクロサービスが脆弱性を持つと主張しています。クライアントおよびサービスのパターンを監視することで、エクスプロイトを検出しブロックするための「セキュリティ行動分析」を提案しています。
AI、開発者向けツール、インフラのデイリーカバー。各記事では、何が起こり、なぜ重要なのかを解説し、元の出典へのリンクを提供します。
2023年のKubernetes Blogの記事では、すべてのマイクロサービスが脆弱性を持つと主張しています。クライアントおよびサービスのパターンを監視することで、エクスプロイトを検出しブロックするための「セキュリティ行動分析」を提案しています。
Kubernetes v1.25では、非推奨となっていたPodSecurityPolicyアドミッションコントローラーが削除されました。この記事では、その歴史や欠点、そしてよりシンプルな代替機能であるPod Security Admissionについて解説します。
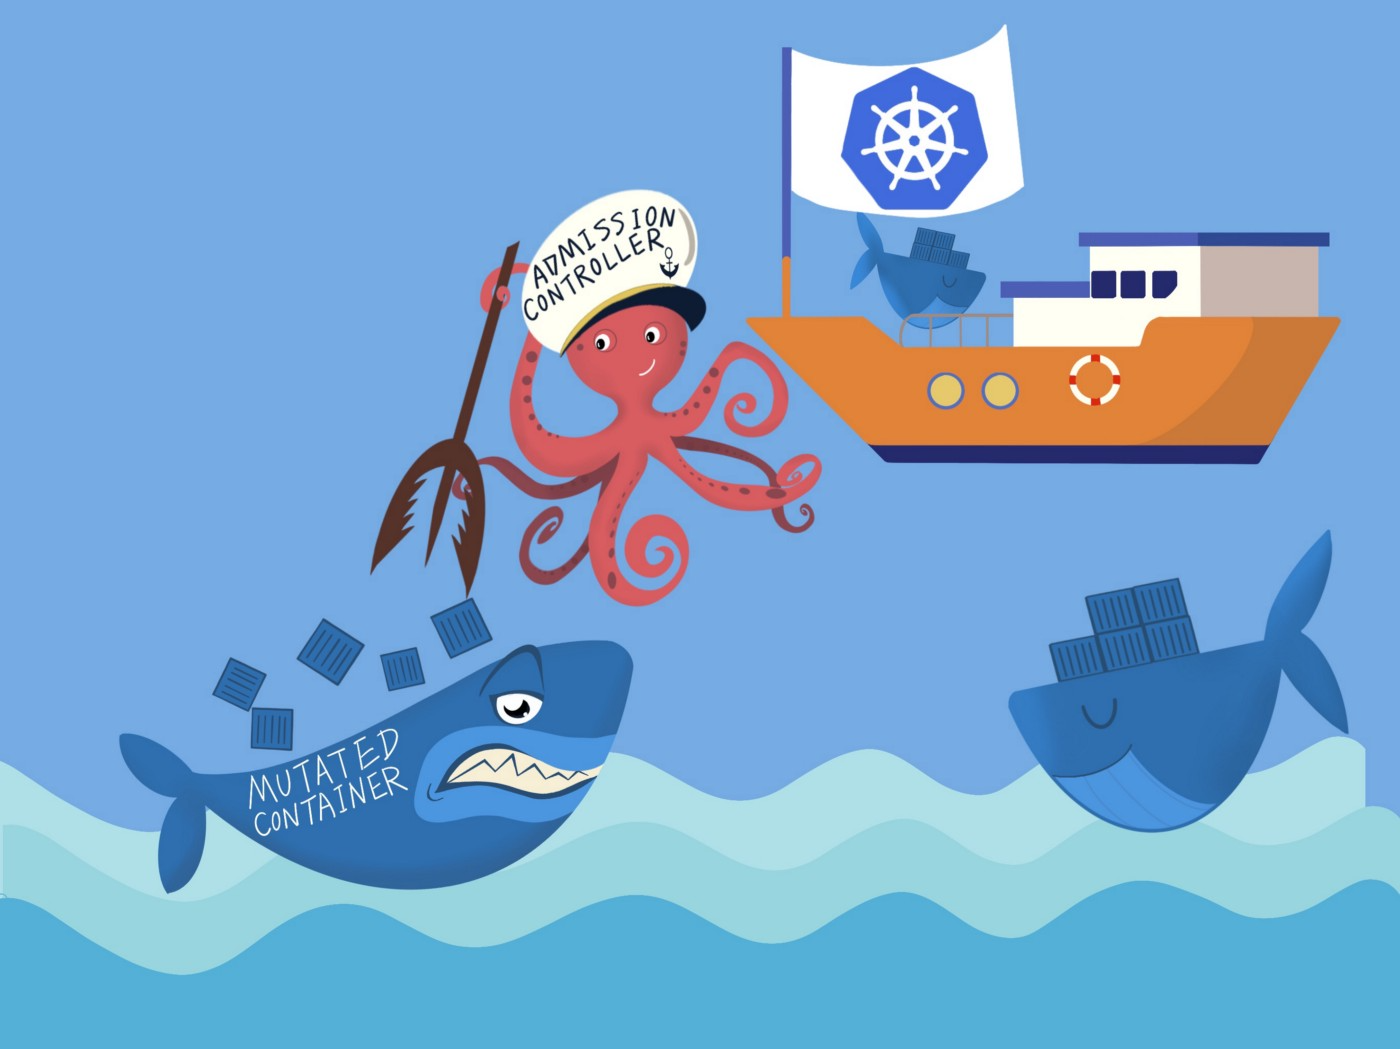
Boxのエンジニアは、ランタイム時のコンテナ変更を検出し、Podの退避ポリシーを強制するために、カスタムのアドミッションコントローラーとkubectlプラグインを開発しました。
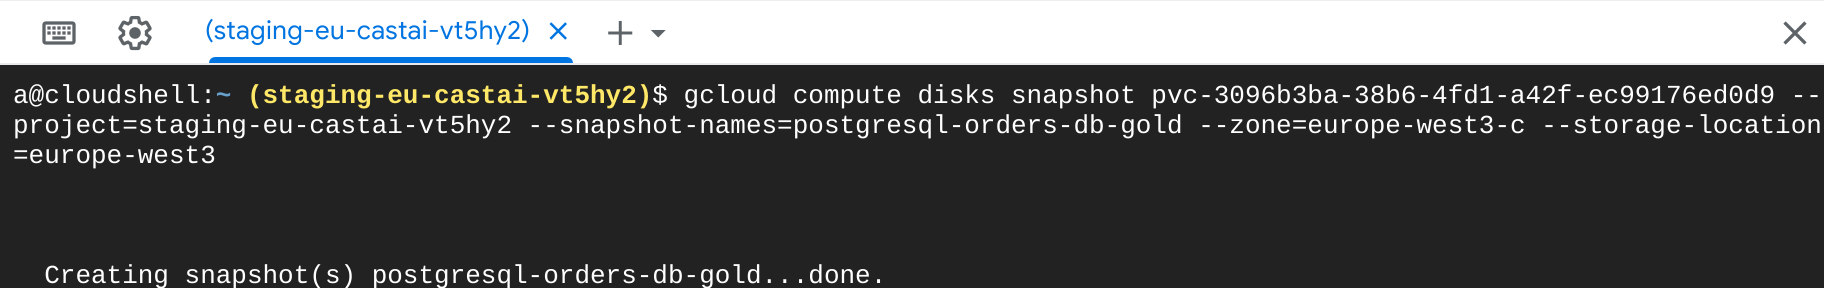
2021年のガイドでは、クラウドプロバイダーのスナップショットをゴールデンイメージとしてインポートし、名前空間の制限を回避して高速かつ隔離された開発環境を作成する方法が解説されています。
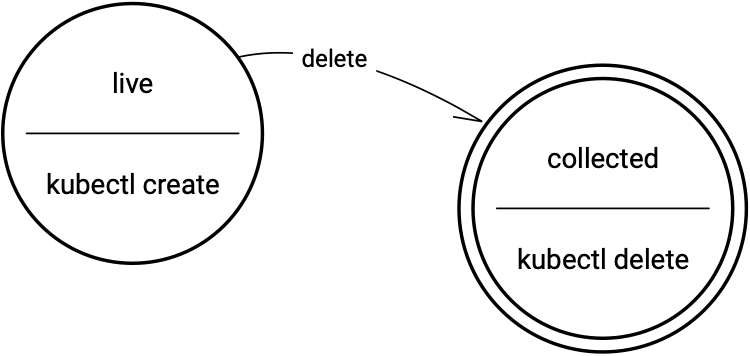
2021 年のガイドでは、Finalizer がリソースの削除をブロックする方法と、Owner Reference が Kubernetes クラスターでのカスケード削除を管理する方法について解説しています。